PostgreSQL 安全更新 - PostgreSQL 安全更新公告:紧急修复 52 项安全漏洞,宝塔已同步管理器 3.2 与 PgSQL 修复版本(附详细升级、重构索引与备份指南)

PostgreSQL 安全更新公告:紧急修复 52 项安全漏洞,宝塔已同步管理器 3.2 与 PgSQL 修复版本(附详细升级、重构索引与备份指南)

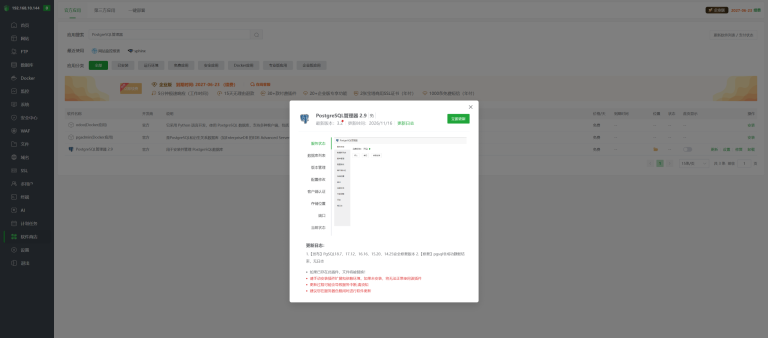
【PostgreSQL 安全更新】2026年11月12日PostgreSQL官方紧急发布安全更新,修复多达52项安全漏洞,涵盖CVSS 8.8高危RCE漏洞(CVE-2026-6460)。宝塔面板已同步推出PostgreSQL管理器3.2版本。本文提供受影响全系版本修复对照、管理器与内核两步升级图文指南,以及扩展重编与GiST索引重建等关键注意事项。
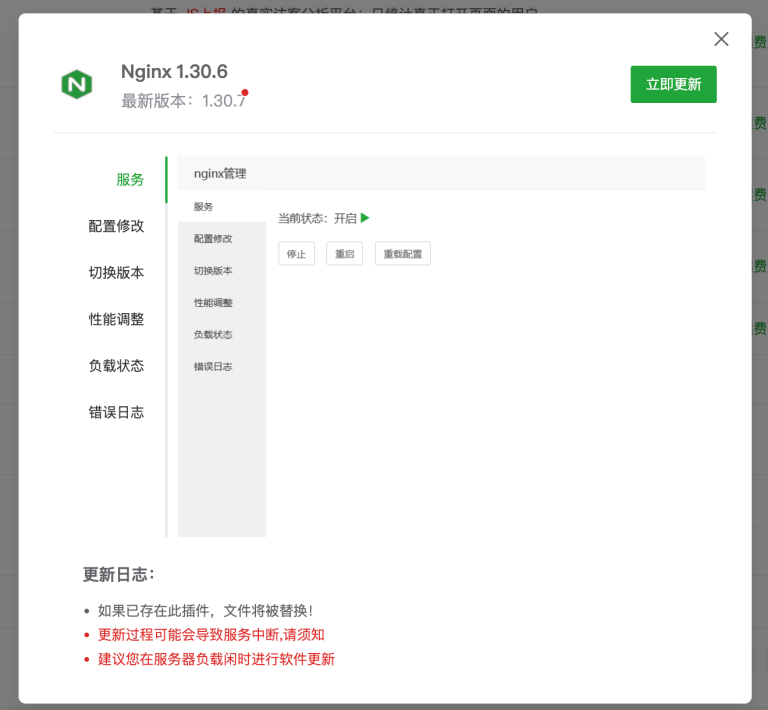
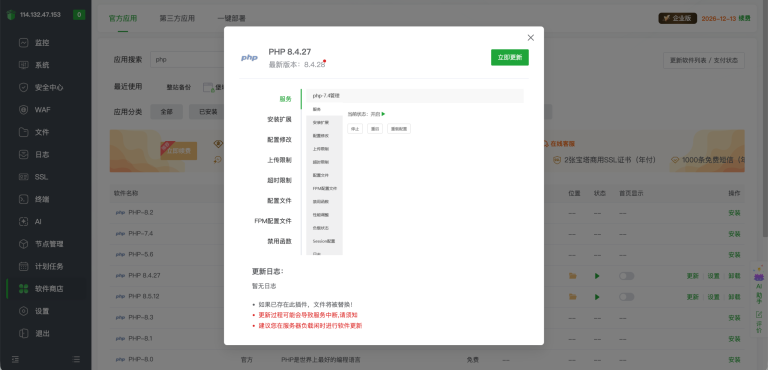
Nginx 安全漏洞 - Nginx 多项安全漏洞修复通知:波及全系 HTTP/2 核心,宝塔已同步 1.30.7 稳定版与 1.31.9 主线版(附升级指南与备份提醒)

Nginx 多项安全漏洞修复通知:波及全系 HTTP/2 核心,宝塔已同步 1.30.7 稳定版与 1.31.9 主线版(附升级指南与备份提醒)

【Nginx 安全漏洞】2026年11月18日Nginx官方发布安全更新,紧急修复10项漏洞,包括影响超11年的HTTP/2内存损坏(CVE-2026-123007)及UAF代码执行漏洞。宝塔面板已同步推出Nginx 1.30.7稳定版与1.31.9主线版,本文提供受影响版本清单、宝塔升级步骤与配置目录备份注意事项。

私有文档上传架构 - 私有文档上传架构深度拆解:Node.js 预签名直传与服务端代理的权责边界与审计留存设计

私有文档上传架构深度拆解:Node.js 预签名直传与服务端代理的权责边界与审计留存设计

面向金融级审计场景的私有文档上传架构深度拆解:对比服务端代理与预签名直传的权责边界,剖析对象键生成、状态机流转、生命周期与合规留存的核心设计,给出 Node.js 可落地的幂等校验与重试方案,帮助 ERP 与 SaaS 团队在带宽成本与审计证据链之间取得工程平衡。

gosaml2 未认证崩溃漏洞 - gosaml2 未认证崩溃漏洞深度复盘:CVE-2026-128073 短 CipherValue 触发 AES-GCM/CBC 双重 panic 与应急加固指南

gosaml2 未认证崩溃漏洞深度复盘:CVE-2026-128073 短 CipherValue 触发 AES-GCM/CBC 双重 panic 与应急加固指南

深度剖析 gosaml2 未认证崩溃漏洞(CVE-2026-128073):攻击者利用短或空 CipherValue 触发 AES-GCM 与 CBC 解密路径的 slice bounds panic,导致 SAML 服务提供者进程崩溃。本文从源码层拆解漏洞根因、PoC 复现、影响面评估,并给出 v0.12.0 补丁升级与生产环境加固方案,助你快速完成安全应急响应。