
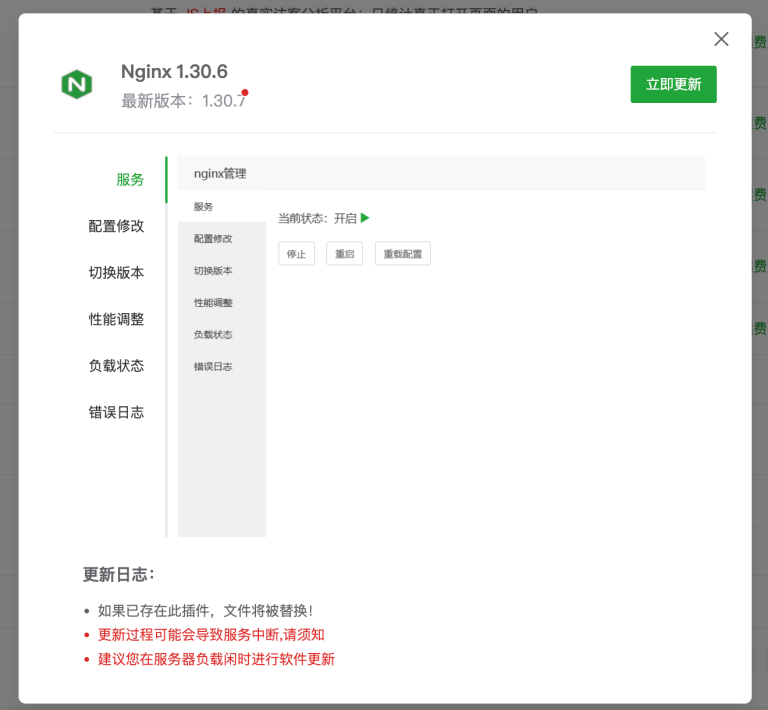
Nginx 多项安全漏洞修复通知:波及全系 HTTP/2 核心,宝塔已同步 1.30.7 稳定版与 1.31.9 主线版(附升级指南与备份提醒)
【Nginx 安全漏洞】2026年11月18日Nginx官方发布安全更新,紧急修复10项漏洞,包括影响超11年的HTTP/2内存损坏(CVE-2026-123007)及UAF代码执行漏洞。宝塔面板已同步推出Nginx 1.30.7稳定版与1.31.9主线版,本文提供受影响版本清单、宝塔升级步骤与配置目录备份注意事项。
【Nginx 安全漏洞】2026年11月18日Nginx官方发布安全更新,紧急修复10项漏洞,包括影响超11年的HTTP/2内存损坏(CVE-2026-123007)及UAF代码执行漏洞。宝塔面板已同步推出Nginx 1.30.7稳定版与1.31.9主线版,本文提供受影响版本清单、宝塔升级步骤与配置目录备份注意事项。
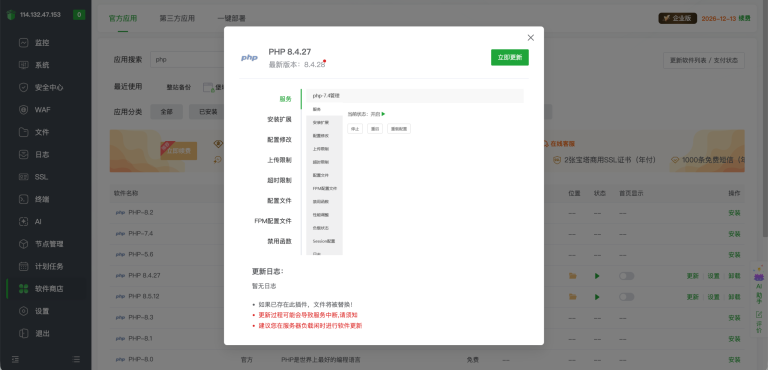
【PHP 安全更新】2026年11月19日PHP官方发布重大安全更新,修复7个严重(CVSS 9.2)与4个高危漏洞。宝塔面板已同步上线PHP 8.2/8.3/8.4/8.5修复版本。本文详细解读受影响版本、宝塔后台图文升级实操步骤及无法立即重启时的应急缓解配置。
面向金融级审计场景的私有文档上传架构深度拆解:对比服务端代理与预签名直传的权责边界,剖析对象键生成、状态机流转、生命周期与合规留存的核心设计,给出 Node.js 可落地的幂等校验与重试方案,帮助 ERP 与 SaaS 团队在带宽成本与审计证据链之间取得工程平衡。
【Synology DSM OAuth 命令注入】Synology DSM 曝出 CVSS 9.8 严重命令注入漏洞 CVE-2026-120382,影响 OAuth API 与多版本 DSM/BeeStation OS。本文深度拆解漏洞原理、攻击链与检测思路,并给出官方补丁升级与临时缓解措施,...
【Guardium 路径穿越漏洞】深度剖析 IBM Guardium Data Protection 12.2 高危路径穿越漏洞(CVE-2026-84273,CVSS 8.1)。本文从架构师视角拆解 CWE-22 成因、攻击链路与文件删除风险,提供企业级应急响应流程、代码级修复方案与纵深防御加...
深度剖析 CVE-2026-85018:IBM Guardium Data Protection 12.2 的 Terraform Provider 存在 TLS 证书校验失效漏洞(CVSS 8.1),中间人可截获敏感凭据。本文从架构师视角拆解漏洞根因、TLS 握手信任链断裂原理,并提供 IaC 供应链安全加固与生产应急响应落地方案。
深度剖析 gosaml2 未认证崩溃漏洞(CVE-2026-128073):攻击者利用短或空 CipherValue 触发 AES-GCM 与 CBC 解密路径的 slice bounds panic,导致 SAML 服务提供者进程崩溃。本文从源码层拆解漏洞根因、PoC 复现、影响面评估,并给出 v0.12.0 补丁升级与生产环境加固方案,助你快速完成安全应急响应。
【Effect ReDoS 漏洞】深度剖析 Effect Schema.TemplateLiteral 引发的 ReDoS 漏洞(CVE-2026-121707),CVSS 8.7 高危。本文从正则回溯原理、事件循环阻塞机制到 effect@3.22.1 线性扫描修复方案进行源码级拆解,并提供 ...
Joomla Visforms 扩展爆出高危 SQL注入漏洞(CVE-2026-129412,CVSS 8.6),影响 1.0.0-5.6.4 及 6.0.0-6.2.1 版本。本文深度剖析后台搜索与导出功能的注入原理,提供紧急升级与临时缓解方案,并给出 Joomla 扩展安全加固的工程实践,助你快速消除 Visforms SQL注入 风险。
深度剖析 @scalar/typebox 中 TypeCompiler 代码注入漏洞(CVE-2026-133309,CVSS 8.5)。攻击者通过恶意 schema 字符串突破单引号边界,在 Compile() 与 Check() 阶段执行任意 JavaScript,威胁 Node.js 宿主进程。本文提供漏洞原理拆解、影响面评估、紧急修复方案与生产环境加固最佳实践,助你快速消除 TypeCompiler 代码注入漏洞风险。