
Rokuyo MCP 离线部署实战:Node.js 构建确定性历法服务与 stdio 智能体集成指南
本文以资深架构师视角,深度拆解 Rokuyo MCP 离线部署的工业级方案。从 Node.js 源码构建、stdio 协议适配到确定性历法计算内核,完整覆盖生产环境安装配置、高可用排错与全套配置清单,助你构建零网络依赖、可审计的 AI 智能体日历工具链。
本文以资深架构师视角,深度拆解 Rokuyo MCP 离线部署的工业级方案。从 Node.js 源码构建、stdio 协议适配到确定性历法计算内核,完整覆盖生产环境安装配置、高可用排错与全套配置清单,助你构建零网络依赖、可审计的 AI 智能体日历工具链。
从零构建 Koa 订单 API 并完成生产级部署。本文以资深架构师视角,深度剖析 Koa 中间件洋葱模型与请求体解析陷阱,提供工业级部署拓扑、高可用配置清单与全链路排错指南,助你避开 400 错误与内存数据丢失等生产事故,实现稳健的 Koa 生产部署。
Ubuntu 曝出 CVSS 9.2 严重漏洞 CVE-2026-129496,PHP 时区缓存释放后重用可致内存损坏与远程代码执行。本文深度拆解 PHP 时区缓存释放漏洞的触发链路、影响范围与利用条件,并提供 Ubuntu 22.04 等发行版的紧急修复命令、缓解配置与生产环境加固方案,助你在数分钟内完成风险收敛。
深度剖析 CVE-2026-129474:PHP 8.5 中因 __call 回溯导致的释放后重用漏洞(CVSS 9.2),可致远程代码执行。本文从架构师视角拆解漏洞根因、攻击链路与利用条件,对比 php.ini-production 与默认配置的安全差异,并提供生产环境加固方案、检测脚本与应急响应流程,助你快速阻断 PHP 释放后重用漏洞风险。
深度剖析 PHP 堆 UAF 漏洞 CVE-2026-129481:CVSS 9.2 严重级,源于会话关闭中断后脚本文件名指针残留,导致同一 Worker 后续请求释放陈旧字符串引发堆释放后使用。本文从架构师视角拆解漏洞根因、影响范围(PHP 8.3+)、生产环境应急响应与修复方案,并给出加固建议与长期防御策略。
【PHP 会话反序列化漏洞】深度剖析 CVE-2026-126714:PHP 文件会话处理器在写入中断时残留双会话数据,可致反序列化 RCE。本文从架构师视角拆解漏洞根因、攻击链路与工业级修复方案,涵盖 Ubuntu 22.04 php8.1 升级、session 配置加固与 WAF 应急策略,...
深度剖析 CVE-2026-115560:PHP 会话反序列化漏洞(CVSS 9.2 严重)源于 session.upload_progress 序列化格式错配,攻击者可构造对象注入实现远程代码执行。本文从架构师视角拆解漏洞根因、影响范围、检测方法与 Ubuntu 全版本修复方案,并给出生产环境加固清单与长期防御策略。
深度解析 CVE-2026-129182:PHP 8.1 高危 UAF 漏洞(CVSS 9.2)源于 last_fatal_error_backtrace 全局变量在 executor shutdown 后残留。本文从 Zend 引擎生命周期剖析根因,提供 Ubuntu 22.04 全量升级方案、热修复补丁与生产环境应急加固清单,助你快速完成 PHP UAF 漏洞应急。
深度剖析 NVIDIA BlueField Virtio-Net 漏洞 (CVE-2026-65094),CVSS 9.0 严重级 Write-What-Where 条件可致代码执行。本文从架构师视角拆解漏洞原理、攻击路径与虚拟化边界影响,并提供生产环境应急响应与加固方案,助你快速收敛风险。
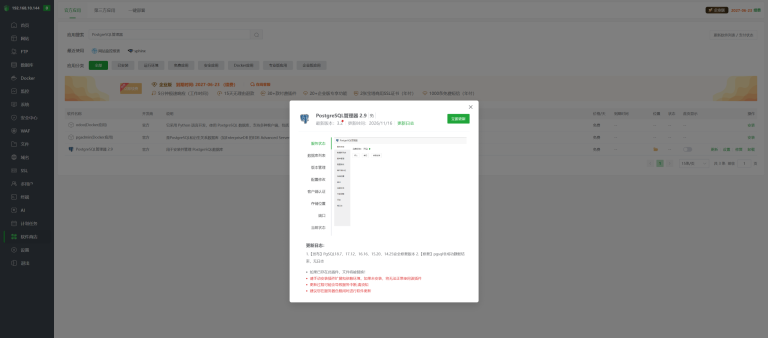
【PostgreSQL 安全更新】2026年11月12日PostgreSQL官方紧急发布安全更新,修复多达52项安全漏洞,涵盖CVSS 8.8高危RCE漏洞(CVE-2026-6460)。宝塔面板已同步推出PostgreSQL管理器3.2版本。本文提供受影响全系版本修复对照、管理器与内核两步升级图文指南,以及扩展重编与GiST索引重建等关键注意事项。