

导语:2026 年 11 月 19 日,PHP 官方紧急发布了全系安全更新补丁,集中修复了 7 个严重(Critical,CVSS 4.0 评分高达 9.2)与 4 个高危(High)安全漏洞,涉及 PHP-FPM 请求走私、时区缓存 UAF、Session 序列化等高风险利用链。目前宝塔面板已正式完成安全修复版本的同步上线。本文汇总本次受影响分支、宝塔后台极速图文升级步骤,并为生产环境无法立即停机重启的团队提供配置级临时缓解方案。
一、 漏洞威胁概况与影响评估
在本次披露的漏洞集合中,多处严重缺陷在特定部署、配置或应用业务逻辑下可被直接用于访问控制绕过、进程崩溃甚至远程代码执行(RCE)。由于 PHP 在全球 Web 与企业级系统中的高普及率,建议所有站点管理员第一时间排查生产环境所使用的 PHP 分支与运行模式。
PHP 8.1 及更早版本(如 PHP 8.0、7.4、7.2 等)已完全结束 PHP 官方的安全维护周期(EOL)。官方将不再为老旧分支推送补丁。如果您目前仍在使用旧版 PHP,请务必联系服务器发行版厂商确认是否有后向回移植的补丁,并建议借此机会平滑迁移至官方维护的主流 PHP 8.2+ 分支。
二、 PHP 官方安全修复版本对照表
宝塔面板已同步完成官方最新构建版本的适配。各位站长可对照下表确认当前运行环境是否需要升级:
| PHP 分支 | 官方最新安全修复版本 | 升级迫切程度 | 维护状态 |
|---|---|---|---|
| PHP 8.2 | 8.2.36 |
高(建议立即升级) | 官方支持中 |
| PHP 8.3 | 8.3.37 |
高(建议立即升级) | 官方支持中 |
| PHP 8.4 | 8.4.28 |
高(建议立即升级) | 官方支持中 |
| PHP 8.5 | 8.5.13 |
高(建议立即升级) | 官方支持中 |
| PHP 8.1 及更早 | 已停止官方支持 (EOL) | 极高(建议全面迁移) | 已终止维护 |
三、 在宝塔面板中一键升级 PHP(完整图文指南)
通过宝塔面板部署的站点,可直接在「软件商店」中一键完成补丁升级,无需先行升级宝塔面板本体。由于 PHP 升级过程会重启对应的 FastCGI 进程,生产环境请提前做好全站配置与数据库备份,并尽量挑选在业务低峰期执行。
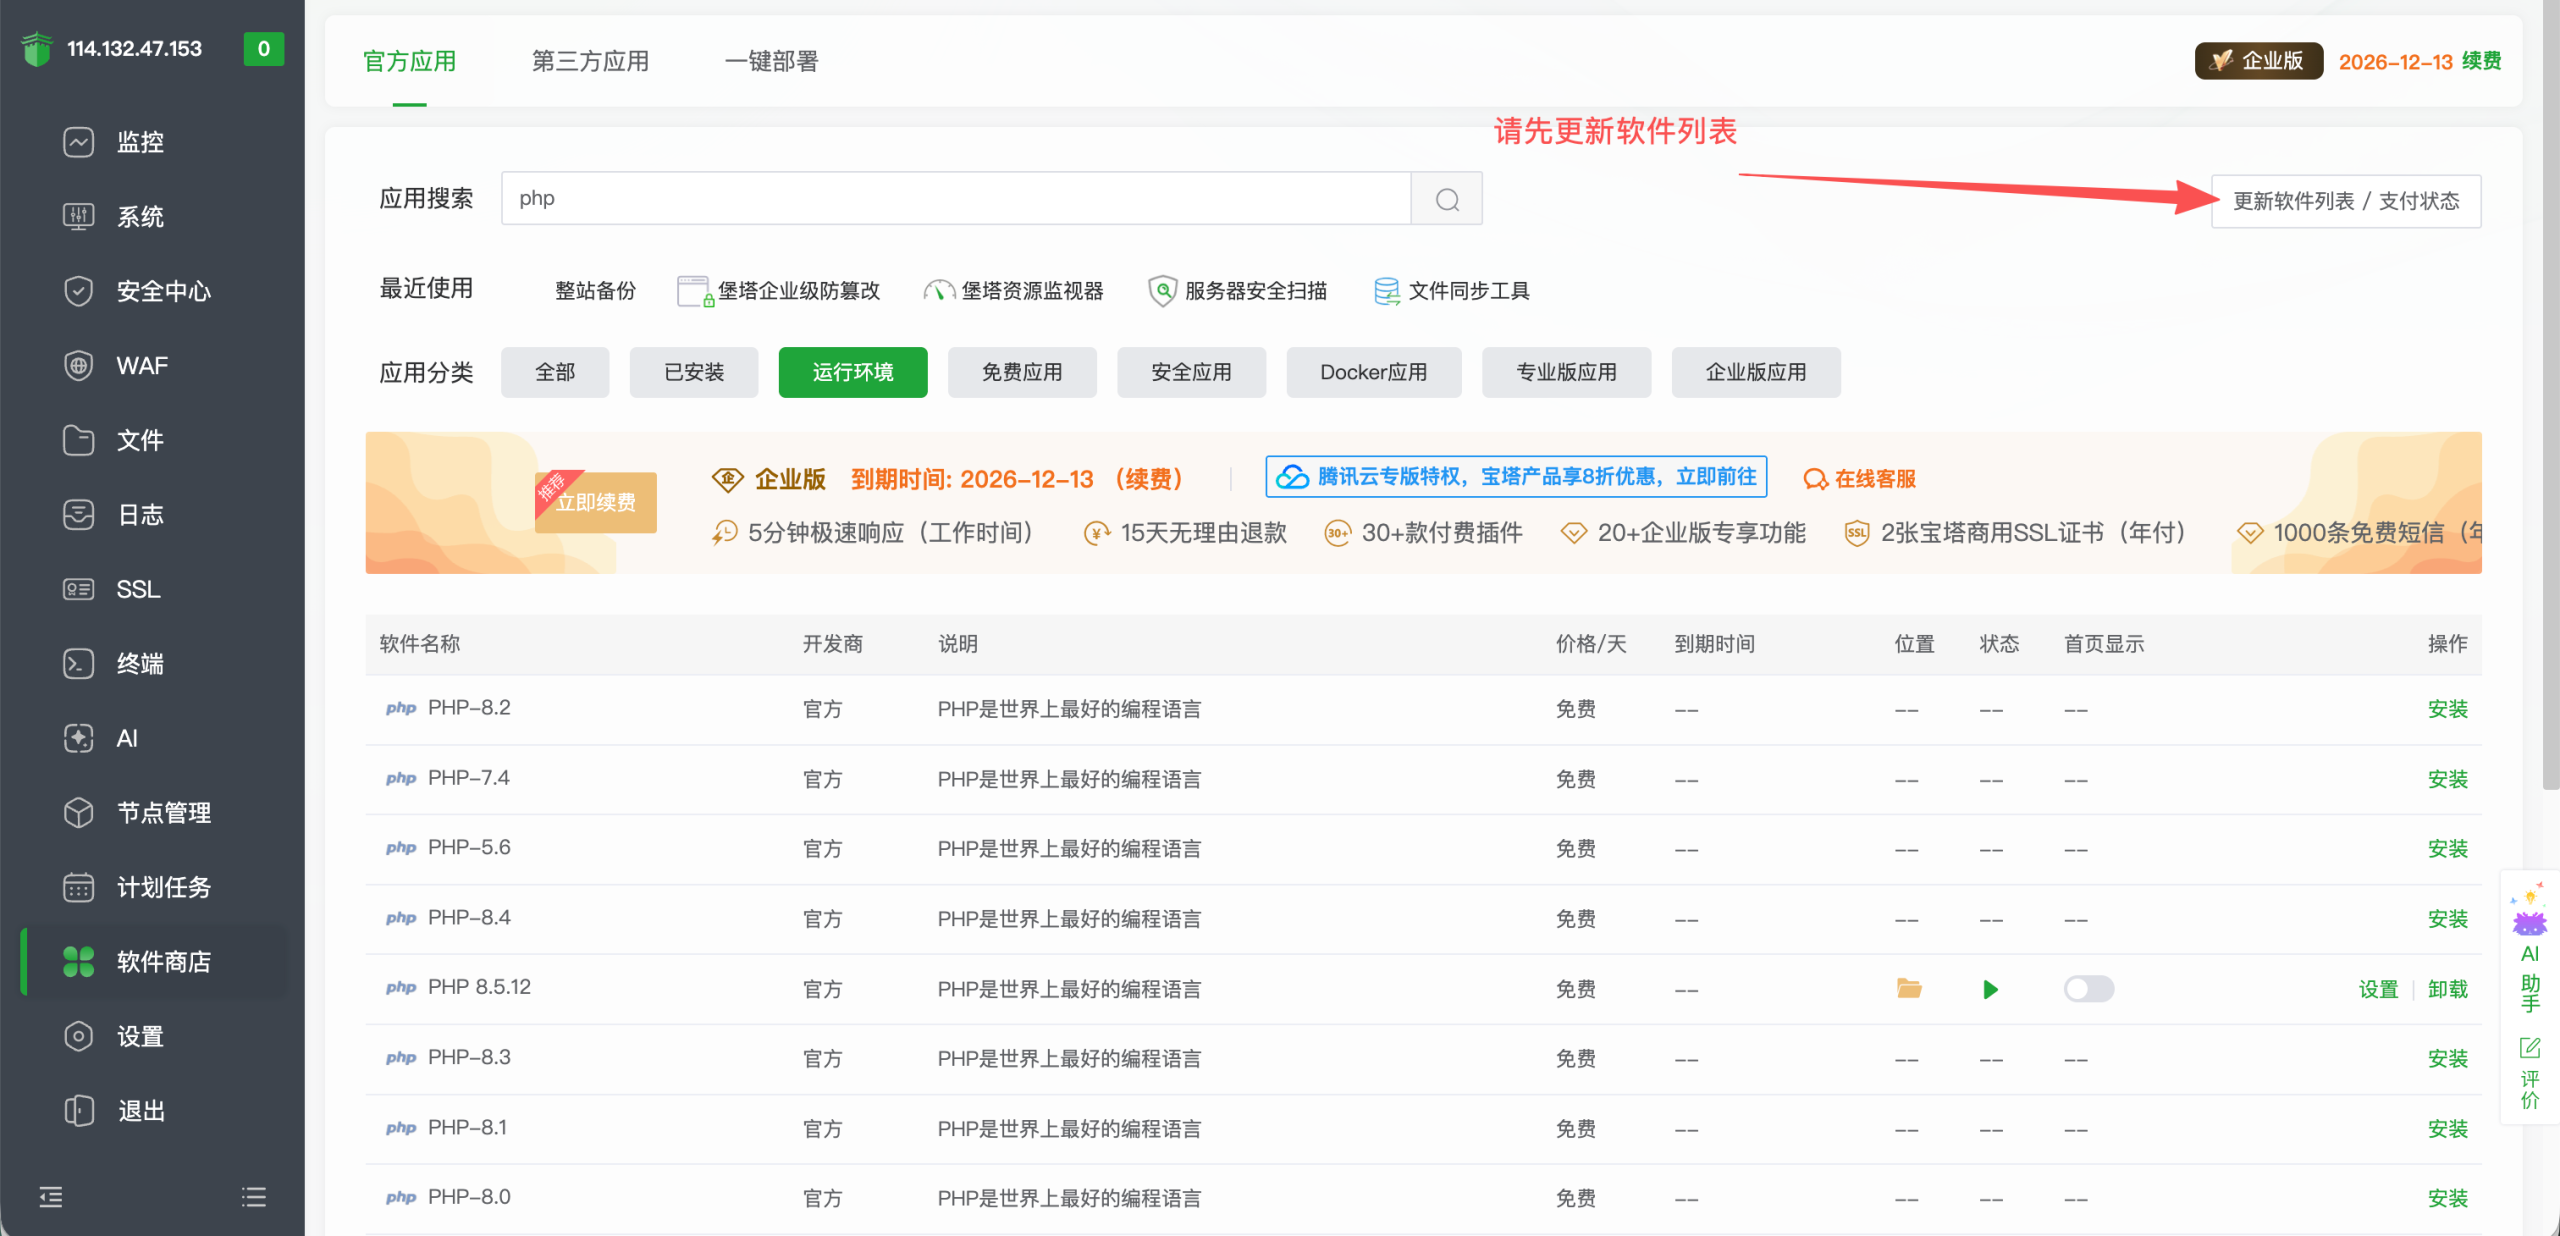
第 1 步:刷新软件列表
登录宝塔 Linux 面板后台,点击左侧菜单栏进入「软件商店」,点击页面右上角的「更新软件列表 / 支付状态」按钮,等待列表获取官方最新版本信息。
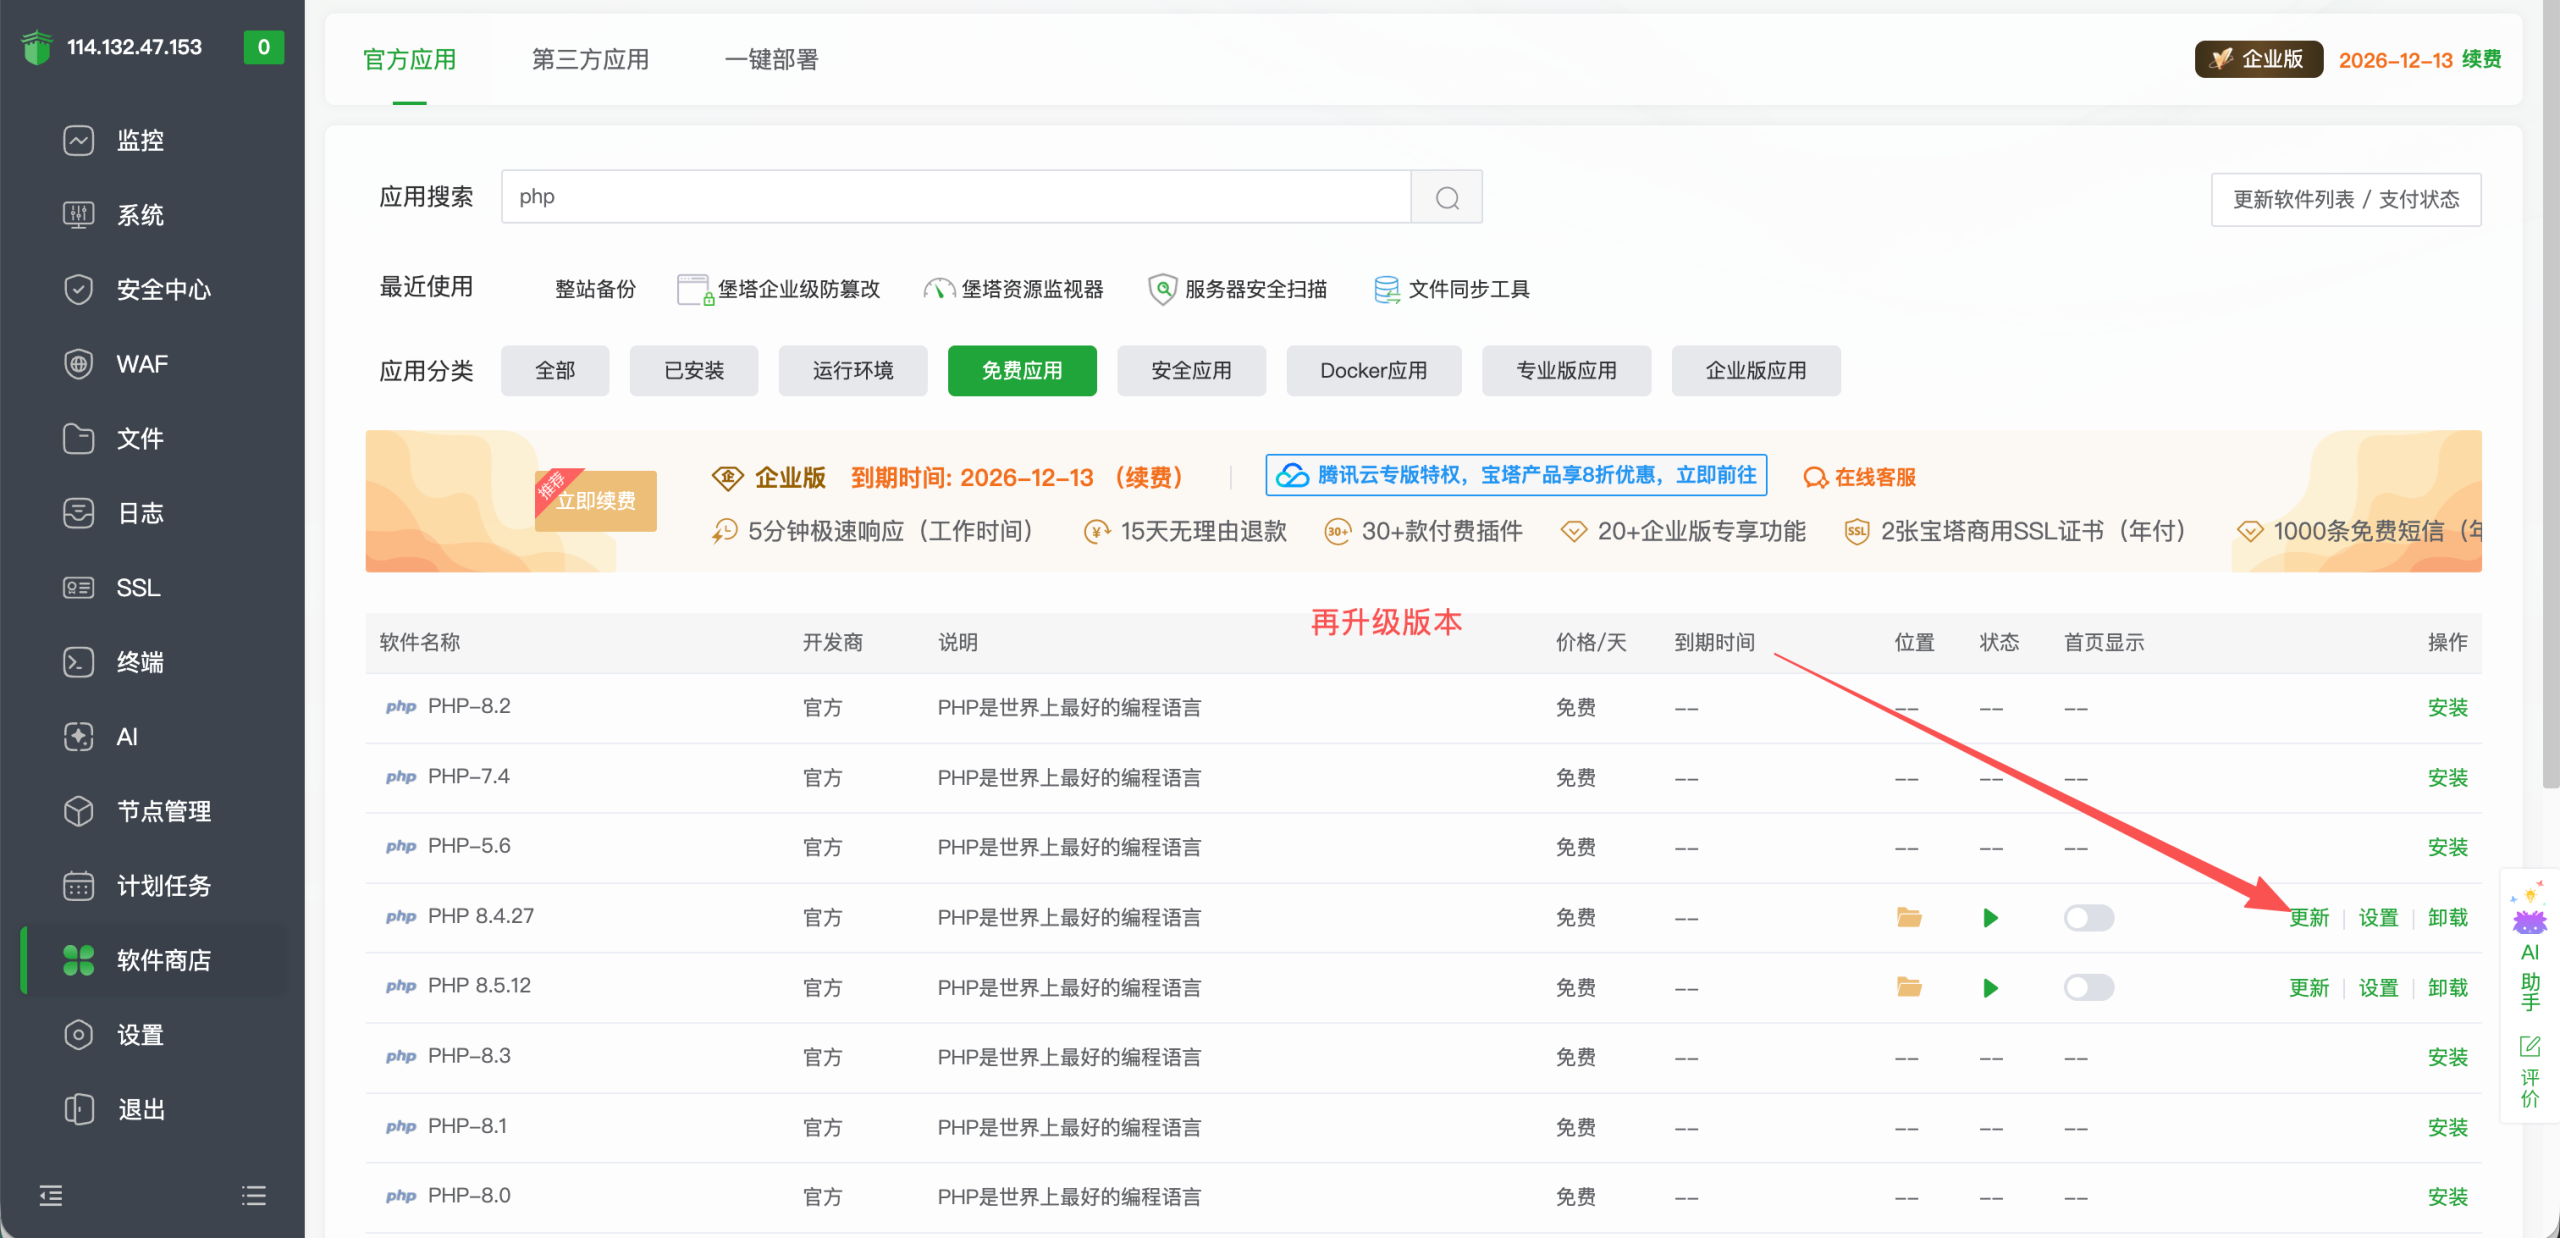
第 2 步:打开对应 PHP 的更新入口
切换至「已安装」选项卡,在软件列表中向下滚动找到当前业务网站实际关联的 PHP 版本(如 PHP-8.2、PHP-8.3、PHP-8.4 等)。在版本条目最右侧的操作列中,单击「更新」文字链接。
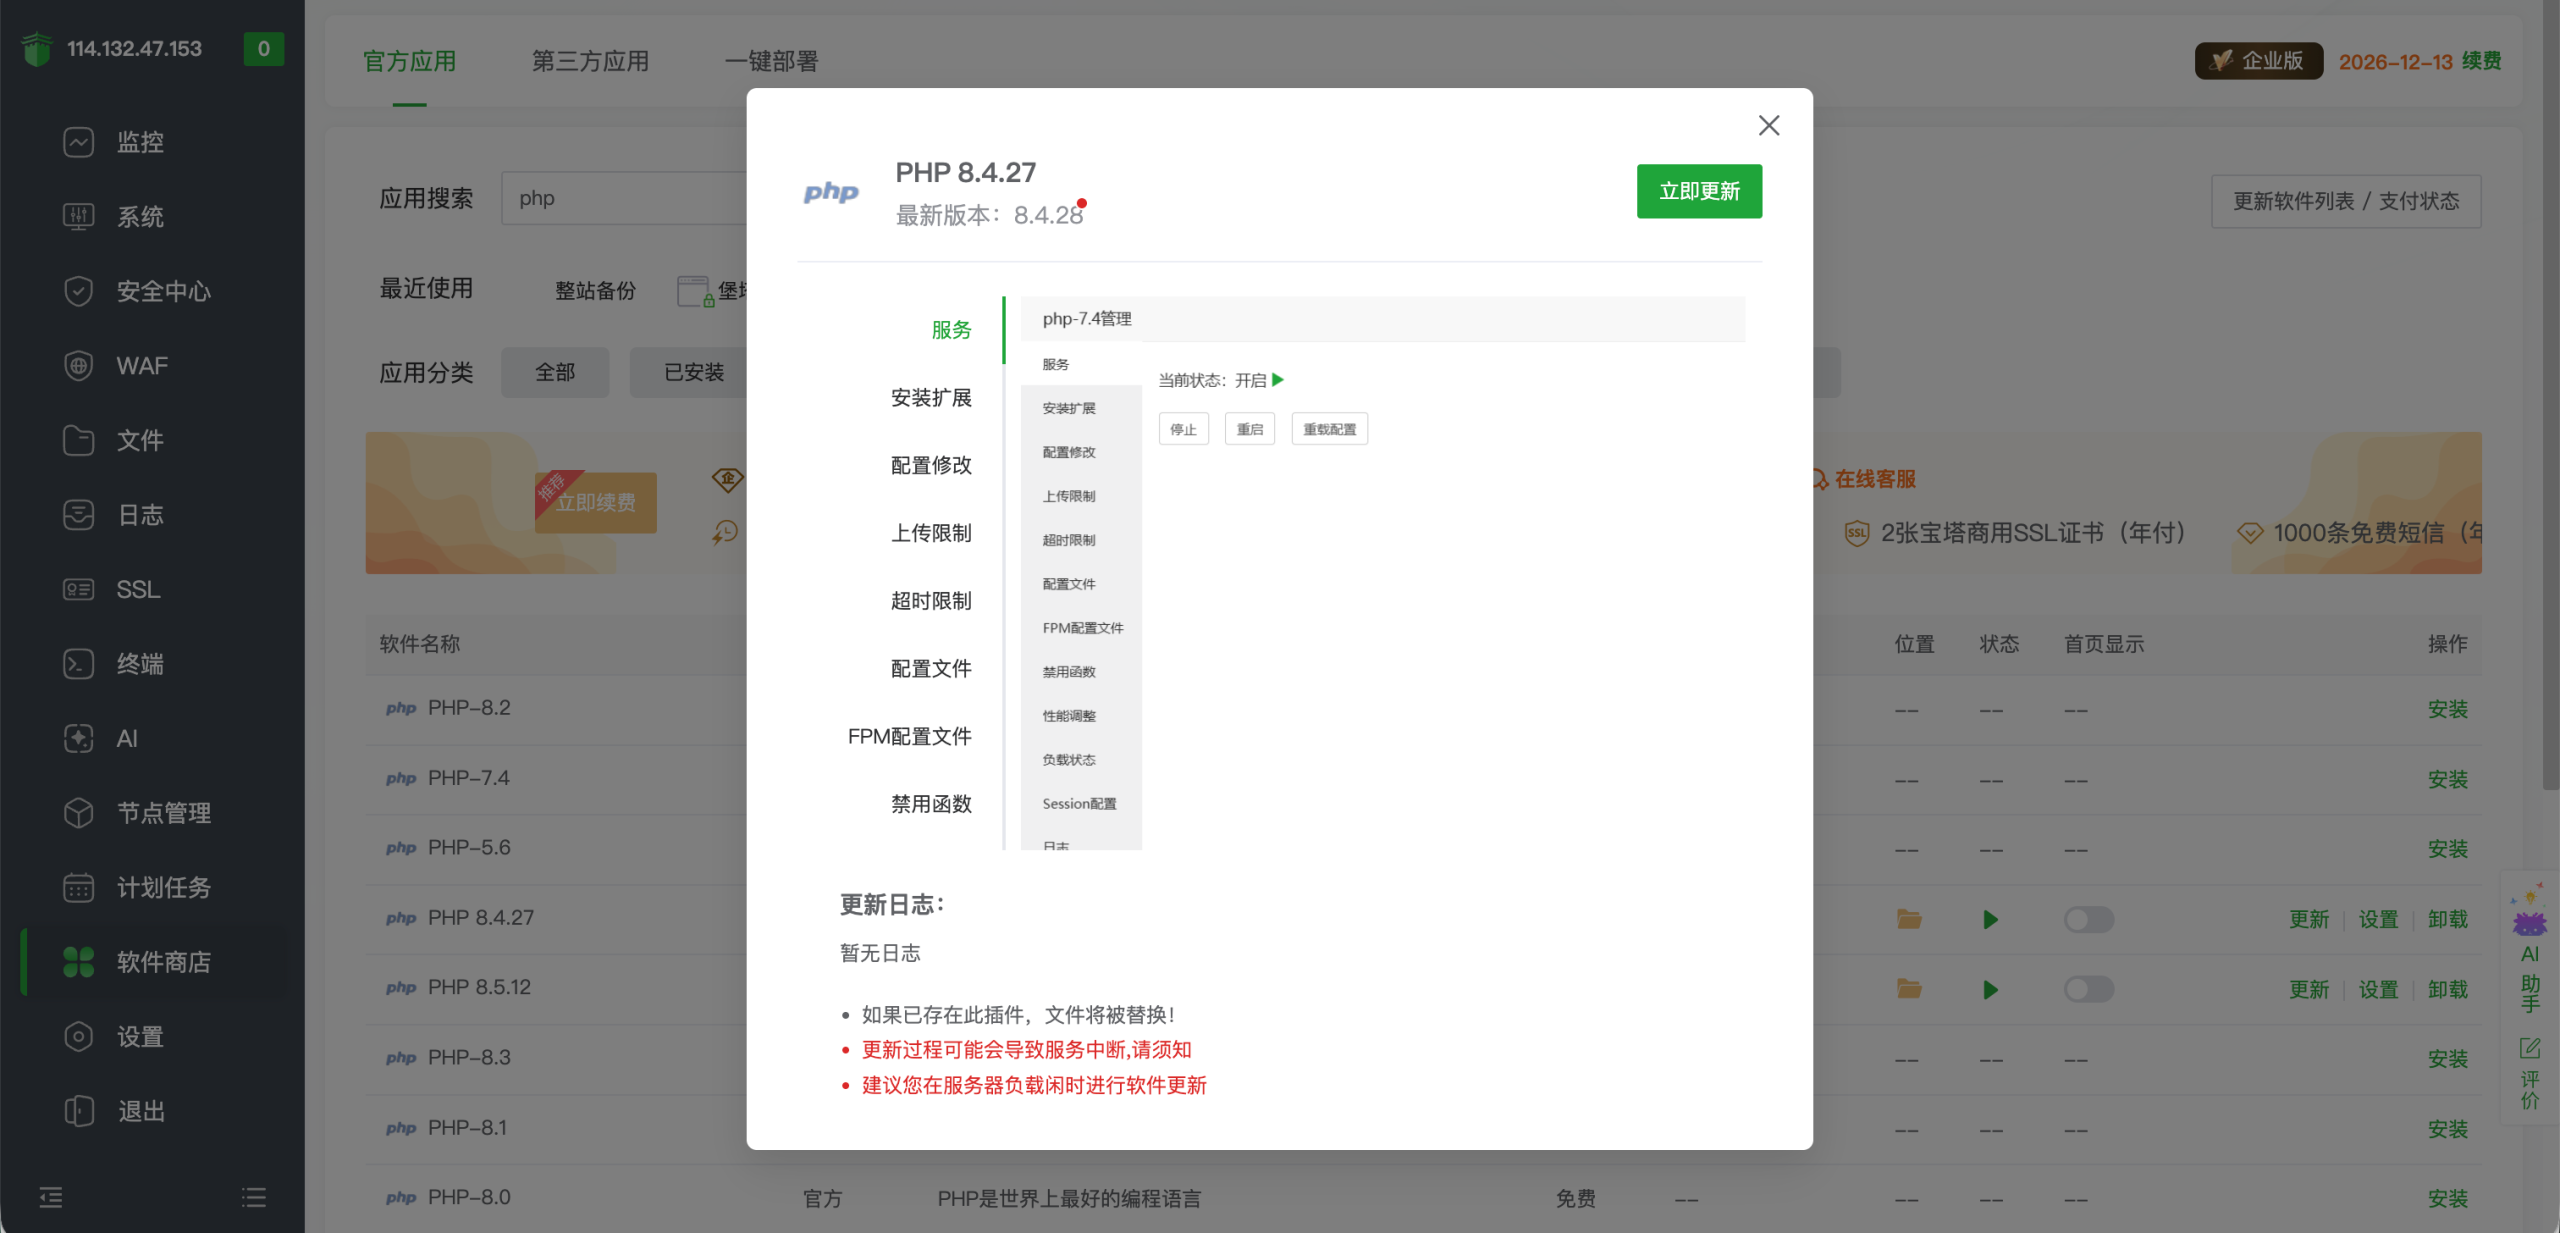
第 3 步:核对最新版本并确认升级
在弹出的更新对话框中,仔细核对「最新版本」号,确认其已变更为上表列出的安全修复版本(例如 8.4.28)。核对无误后,单击右上角的「立即更新」绿色按钮,后台将自动下载编译/安装补丁。
第 4 步:服务恢复与业务功能校验
升级脚本执行完毕后,执行以下关键验证流程:
- 在宝塔「软件商店 -> 已安装 -> PHP」中确认服务处于运行中(绿色状态灯);
- 检查常用扩展(如
opcache、redis、mysqli、curl、gd等)是否随新版本正常加载; - 在浏览器中实测前台页面渲染、用户登录鉴权、图片/文件上传以及后台数据库读写等核心交互;
- 若服务器同时安装了多个 PHP 实例,请依次排查并逐一完成补丁升级。
四、 本次修复的核心严重漏洞技术细节剖析
| CVE 编号 | 漏洞类型与利用场景 | 潜在利用危害 |
|---|---|---|
| CVE-2026-129289 | PHP-FPM 请求走私(Request Smuggling) | 在特定前端反代配置下,绕过前置访问控制或导致任意代码执行 |
| CVE-2026-129496 | 时区缓存释放后使用(Use-After-Free) | 启动/诊断期间异常内存破坏,导致进程崩溃或代码执行 |
| CVE-2026-115560 | Session 序列化格式不匹配缺陷 | 在受影响业务场景下触发异常反序列化导致 RCE |
| CVE-2026-126714 | Session 文件写入中断后残留脏数据 | 恶意构造会话残片导致不安全反序列化与代码执行 |
| CVE-2026-129474 | 魔术方法错误回溯涉及释放后使用 | 主要波及 PHP 8.5 异常链处理逻辑,带来远程利用隐患 |
| CVE-2026-129182 | PHP 8.5 致命错误回溯残留失效状态 | 引发系统内存损坏或造成 Web 服务拒绝服务 |
| CVE-2026-129481 | PHP 8.3 至 8.5 的 Session 清理中断悬垂引用 | 垃圾回收中断留下失效指针,导致内存破坏或远程代码执行 |
此外,官方本次同步修复了包括 CVE-2026-129291、CVE-2026-128090、CVE-2026-128064、CVE-2026-127960 在内的 4 个高危安全缺陷。
五、 生产环境暂无法立即重启升级时的紧急缓解措施
以下配置项仅用于临时降低受攻击暴露面,并不能从根本上根除漏洞。业务运维团队应在评估业务影响后选用,并尽快排期安装上游安全版本。
1. 防范 PHP-FPM 请求走私(CVE-2026-129289)
检查反向代理 Web 服务器连接至后端 PHP-FPM 的配置:
- Nginx 配置:确保关闭 FastCGI 长连接复用,保持
fastcgi_keep_conn off;。 - Apache 配置:若使用
mod_proxy_fcgi,请关闭连接复用:enablereuse=off。 - 网络隔离:严格限制 PHP-FPM(默认 9000 端口)与 LSAPI 监听端口的访问边界,仅允许
127.0.0.1或受控内网通信,禁止向公网裸露。
2. 规避错误回溯异常泄露(CVE-2026-129474 / CVE-2026-129182)
在 php.ini 中暂时关闭致命错误回溯并忽略回溯参数:
; 暂时关闭致命错误回溯(减少诊断破坏)
fatal_error_backtraces = 0

; 避免在异常回溯中记录函数敏感调用参数
zend.exception_ignore_args = 1
3. 规避 Session 上传进度与反序列化风险(CVE-2026-115560 / CVE-2026-126714)
若业务无需原生 Session 文件上传进度跟踪功能,可在 php.ini 中直接停用:
; 关闭未使用的 Session 上传进度机制
session.upload_progress.enabled = 0
4. 缓解 Session 清理中断与悬垂引用(CVE-2026-129481)
在 PHP-FPM 对应的 www.conf 进程池中,可将单进程最大处理请求数调整为单次退出,避免常驻脏内存积累:
; 限制每个工作进程生命周期(注意:频繁换起进程会有一定 CPU 开销)
pm.max_requests = 1
- 原文出处:宝塔官方文档 – PHP 安全更新公告:修复 7 个严重漏洞,宝塔已同步修复版本
- PHP 官方版本发布归档:PHP Official Release Announcements (php.net)
- PHP 8 官方完整更新日志:PHP 8 ChangeLog (php.net)
- PHP 官方安全顾问与 CVE 披露汇总:GitHub php-src Security Advisories