
Telerik WinForms 反序列化漏洞深度应急响应:CVE-2026-124701 攻击链拆解与 .NET 桌面端加固实战
【Telerik WinForms 反序列化漏洞】深度剖析 Telerik UI for WinForms 反序列化漏洞(CVE-2026-124701,CVSS 7.8),从 .NET 反序列化攻击链、gadget 利用原理到企业级应急响应与白名单加固方案,给出可落地的补丁升级路径与 Seri...
【Telerik WinForms 反序列化漏洞】深度剖析 Telerik UI for WinForms 反序列化漏洞(CVE-2026-124701,CVSS 7.8),从 .NET 反序列化攻击链、gadget 利用原理到企业级应急响应与白名单加固方案,给出可落地的补丁升级路径与 Seri...
【Telerik WPF 反序列化漏洞】深度剖析 Telerik UI for WPF 反序列化漏洞(CVE-2026-124704,CVSS 7.8),从攻击面建模、.NET 反序列化 gadget 链原理到 SerializationBinder 白名单加固与补丁升级路径,给出企业级 WPF...
深度剖析 Telerik UI for .NET MAUI 16.0.0 之前版本存在的 Telerik MAUI 重定向漏洞(CVE-2026-124705,CVSS 7.8)。本文从 RadRichTextEditor 与 RadPdfViewer 的 URI Scheme 处理链路切入,拆解不可信 URL 重定向触发任意系统协议处理器的攻击原理,给出白名单校验、协议拦截与升级修复的工程级落地方案。
【Telerik WPF 代码生成漏洞】深度剖析 Telerik UI for WPF 代码生成漏洞(CVE-2026-124703,CVSS 7.8),从 XAML 解析与代码生成管线切入,还原攻击链路、给出补丁升级与纵深防御的工业级应急响应方案,帮助 .NET 桌面团队快速闭环风险。
深度剖析 VibeBP 插件 WordPress 权限提升漏洞(CVE-2026-16135,CVSS 8.8):从 set_email_notification_settings() 任意用户元数据更新缺陷出发,还原 wp_capabilities 篡改提权链路,给出检测脚本、WAF 规则与纵深防御加固方案,助你在订阅者账号即可提权的场景下完成应急响应与工程化修复。
深度剖析 ManageEngine DDI Central 的 PowerShell 注入漏洞(CVE-2026-19421,CVSS 8.8)。从 TXT 记录污染到命令执行的完整攻击链、CWE-78 根因解构、企业级修复与纵深防御落地实践,附检测脚本与加固配置,助你在 DDI 基础设施层彻底封堵 PowerShell 注入漏洞风险。
深度剖析 MISP Modules 越权漏洞(CVE-2026-127016,CVSS 9.2):外部工具管理端点绕过 ADMIN_PASSWORD 鉴权,匿名攻击者可增删工具并窃取 API Key。本文从 Flask Blueprint 鉴权架构缺陷出发,给出根因定位、影响面评估、补丁升级与纵深防御加固的完整工程落地方案。
【MISP API 密钥泄露】深度剖析 MISP Modules 高危信息泄露漏洞 CVE-2026-127046:/external_tools/list 接口未鉴权即返回明文 API Key,编辑表单回填凭证至 DOM,CVSS 9.2 严重级。本文从序列化器越权、前端状态污染、鉴权缺失三层...
Node.js 安全漏洞修复紧急通告:本次一次性修复 HTTP/2、HTTPS 与 TLS 组件共 16 个漏洞,其中 7 个高危,涉及内存泄露、私钥外泄与远程崩溃。本文从架构师视角拆解漏洞攻击面、受影响版本矩阵与升级路径,并给出生产环境灰度验证、WAF 临时缓解与长期依赖治理方案,助你在最短窗口内完成 Node.js 安全漏洞修复并降低业务中断风险。
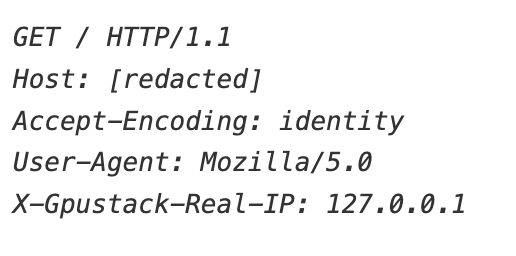
深度剖析 GPUStack 认证绕过漏洞 CVE-2026-102895:从 X-Gpustack-Real-IP 代理头信任缺陷切入,拆解攻击链与在野利用流量特征,给出反向代理头清洗、零信任边界校验与升级 2.2.0 的工业级修复方案,保障 AI GPU 集群安全。