
LiteLLM Starlette 漏洞链深度复盘:BadHost 主机头绕过如何链式触发未授权 RCE 与生产加固指南
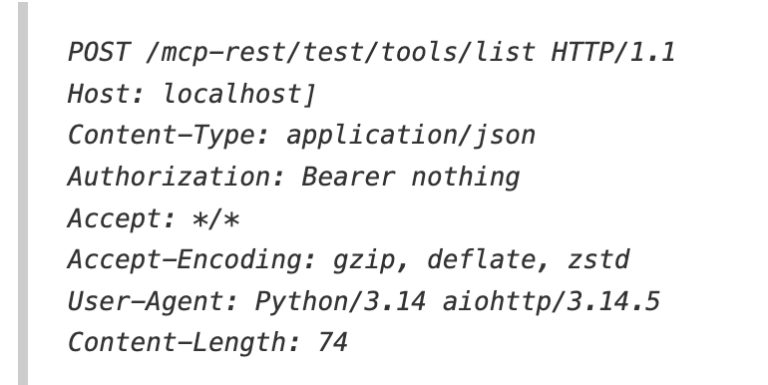
深度剖析 LiteLLM Starlette 漏洞链 CVE-2026-42271 与 CVE-2026-48710 的利用原理:从 BadHost 主机头绕过到 /mcp-rest/test/tools/list 未授权 RCE。本文以架构师视角拆解攻击链、蜜罐扫描特征、WAF 规则设计误区与生产环境加固方案,给出可落地的纵深防御清单。
深度剖析 LiteLLM Starlette 漏洞链 CVE-2026-42271 与 CVE-2026-48710 的利用原理:从 BadHost 主机头绕过到 /mcp-rest/test/tools/list 未授权 RCE。本文以架构师视角拆解攻击链、蜜罐扫描特征、WAF 规则设计误区与生产环境加固方案,给出可落地的纵深防御清单。