
PowerShell 注入漏洞深度剖析:ManageEngine DDI Central CVE-2026-19421 攻击链、根因与纵深防御实战
深度剖析 ManageEngine DDI Central 的 PowerShell 注入漏洞(CVE-2026-19421,CVSS 8.8)。从 TXT 记录污染到命令执行的完整攻击链、CWE-78 根因解构、企业级修复与纵深防御落地实践,附检测脚本与加固配置,助你在 DDI 基础设施层彻底封堵 PowerShell 注入漏洞风险。
深度剖析 ManageEngine DDI Central 的 PowerShell 注入漏洞(CVE-2026-19421,CVSS 8.8)。从 TXT 记录污染到命令执行的完整攻击链、CWE-78 根因解构、企业级修复与纵深防御落地实践,附检测脚本与加固配置,助你在 DDI 基础设施层彻底封堵 PowerShell 注入漏洞风险。
深度剖析 MISP Modules 越权漏洞(CVE-2026-127016,CVSS 9.2):外部工具管理端点绕过 ADMIN_PASSWORD 鉴权,匿名攻击者可增删工具并窃取 API Key。本文从 Flask Blueprint 鉴权架构缺陷出发,给出根因定位、影响面评估、补丁升级与纵深防御加固的完整工程落地方案。
【MISP API 密钥泄露】深度剖析 MISP Modules 高危信息泄露漏洞 CVE-2026-127046:/external_tools/list 接口未鉴权即返回明文 API Key,编辑表单回填凭证至 DOM,CVSS 9.2 严重级。本文从序列化器越权、前端状态污染、鉴权缺失三层...
Node.js 安全漏洞修复紧急通告:本次一次性修复 HTTP/2、HTTPS 与 TLS 组件共 16 个漏洞,其中 7 个高危,涉及内存泄露、私钥外泄与远程崩溃。本文从架构师视角拆解漏洞攻击面、受影响版本矩阵与升级路径,并给出生产环境灰度验证、WAF 临时缓解与长期依赖治理方案,助你在最短窗口内完成 Node.js 安全漏洞修复并降低业务中断风险。
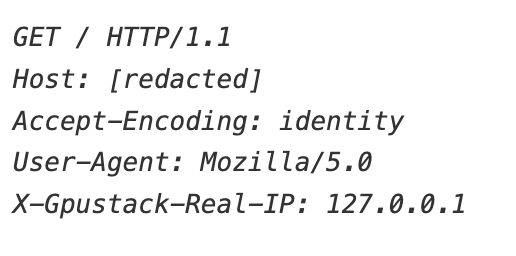
深度剖析 GPUStack 认证绕过漏洞 CVE-2026-102895:从 X-Gpustack-Real-IP 代理头信任缺陷切入,拆解攻击链与在野利用流量特征,给出反向代理头清洗、零信任边界校验与升级 2.2.0 的工业级修复方案,保障 AI GPU 集群安全。
Microchip TimePictra 平台被披露 CVSS 8.8 高危硬编码凭据漏洞(CVE-2026-8332),安装文件内嵌 root 口令可致权限完全失守。本文从架构师视角深度拆解硬编码凭据漏洞的成因链路、攻击面放大路径与密钥托管治理方案,并给出可落地的检测脚本、轮换流程与 CI 阻断策略,帮助团队在供应链与交付环节彻底消除特权凭据泄露风险。
【TimePictra 任意文件上传漏洞】深度剖析 Microchip TimePictra 平台 CVE-2026-8331 高危任意文件上传漏洞,CVSS 8.8 可致远程代码执行。本文从架构师视角拆解上传链路缺陷、ACL 失效根因,给出 WAF 规则、上传白名单、容器隔离与应急响应落地方案...
深度剖析 CVE-2026-110003:Azul Payara 管理 REST 接口因 X-GlassFish-authToken 头校验逻辑缺陷,导致远程未授权攻击者可绕过 secure-admin 限制并利用空密码默认域实现任意管理命令执行。本文从漏洞原理、攻击链路、CVSS 9.3 评级依据到企业级修复与加固方案进行全链路拆解,提供可落地的补丁策略与纵深防御配置,助你快速完成 Payara 认证绕过漏洞的应急响应与生产环境加固。
【Akaunting 存储型 XSS】深度剖析 Akaunting 3.3.0 发票导入存储型 XSS 漏洞(CVE-2026-118855,CVSS 7.0)。本文从 Blade 原始输出与隐藏域渲染链路切入,拆解攻击面、复现路径与修复方案,并给出 Laravel 生态下输入校验、输出转义与 ...
深度剖析 Microchip TimePictra 存储型 XSS 漏洞(CVE-2026-8333,CVSS 9.4)。从攻击链路、CVSS v4 评分机制到输入净化、CSP 与输出编码的纵深防御体系,给出可落地的企业级修复方案与应急响应流程,帮助安全团队快速完成 TimePictra 存储型 XSS 的风险收敛与工程化加固。