

导语:2026 年 11 月 12 日,PostgreSQL 全球开发组(PGDG)正式发布了高危安全通告与季度维护补丁,集中修复了多达 52 项安全漏洞。其中重点高危漏洞 CVE-2026-6460 危险度评分达 CVSS 8.8,具备基础数据库对象创建权限的攻击者可通过类型混淆(Type Confusion)直接突破沙箱,以操作系统
postgres服务账户权限执行任意系统命令。目前宝塔面板已正式推送 PostgreSQL 管理器 3.2,并同步提供了 PostgreSQL 18.7、17.12、16.16、15.20 及 14.25 等全系安全构建。本文梳理漏洞威胁、宝塔两步图文升级实操及生产环境重构索引的核心维护指引。
一、 核心高危漏洞威胁深度剖析
作为以严谨与高可靠性著称的企业级关系型数据库,PostgreSQL 在全球海量核心业务与云原生平台中扮演着底座角色。在本次披露的 52 项缺陷中,涵盖了任意代码执行(RCE)、访问控制绕过(ACL Bypass)以及敏感数据泄露等多重攻击维度:
- CVE-2026-6460(CVSS 8.8 高危):在特定部署与对象依赖场景下,攻击者只需拥有常规的表/视图/函数等对象定义权限,即可利用内部底层类型处理逻辑的混淆缺陷,劫持程序控制流并获得底层主机操作系统的命令执行能力;
- 权限边界与信息泄露:修复了跨租户视图解析、外键触发器审计越权及统计分析信息跨权限泄露等多处逻辑缺陷;
- 多实例与进程崩溃隐患:多项涉及畸形查询协议报文处理的修补,消除了攻击者远程引发数据库主守护进程(Postmaster)与 Backend 异常崩溃的隐患。
二、 影响范围与官方修复版本对照表
运行以下活跃分支且版本号低于对应修复基线的生产数据库,均处于受威胁状态,建议尽快安排排期升级:
| PostgreSQL 大版本分支 | 官方最新安全修复版本 | 升级紧迫程度 | 生命周期维护状态 |
|---|---|---|---|
| PostgreSQL 18.x | 18.7 |
高(尽快升级) | 官方主流支持中 |
| PostgreSQL 17.x | 17.12 |
高(尽快升级) | 官方主流支持中 |
| PostgreSQL 16.x | 16.16 |
高(尽快升级) | 官方主流支持中 |
| PostgreSQL 15.x | 15.20 |
高(尽快升级) | 官方主流支持中 |
| PostgreSQL 14.x | 14.25 |
极高(终章维护版本) | 已正式终止支持 (EOL) |
根据 PostgreSQL 官方维护生命周期规范,PostgreSQL 14 已于 2026 年 11 月 12 日正式结束官方支持(End of Life, EOL)。本次发布的 14.25 是该分支历史上的最后一个补丁版本,后续官方将不再为 14.x 提供任何安全更新或 Bug 修复。强烈建议仍在使用 14.x 的团队在完成本次 14.25 紧急加固后,立即启动跨大版本(如升至 16.x 或 17.x)的迁移演练。
三、 宝塔面板两步升级全流程(图文指引)
宝塔面板架构中,「PostgreSQL 管理器」是可视化管控工具,底层实际运行的是独立的 PgSQL 编译服务。仅仅将“PostgreSQL 管理器”升级到 3.2,并不意味着运行中的数据库内核被升级! 必须严格按照以下两阶段依次操作。
阶段一:在宝塔软件商店更新「PostgreSQL 管理器」至 3.2
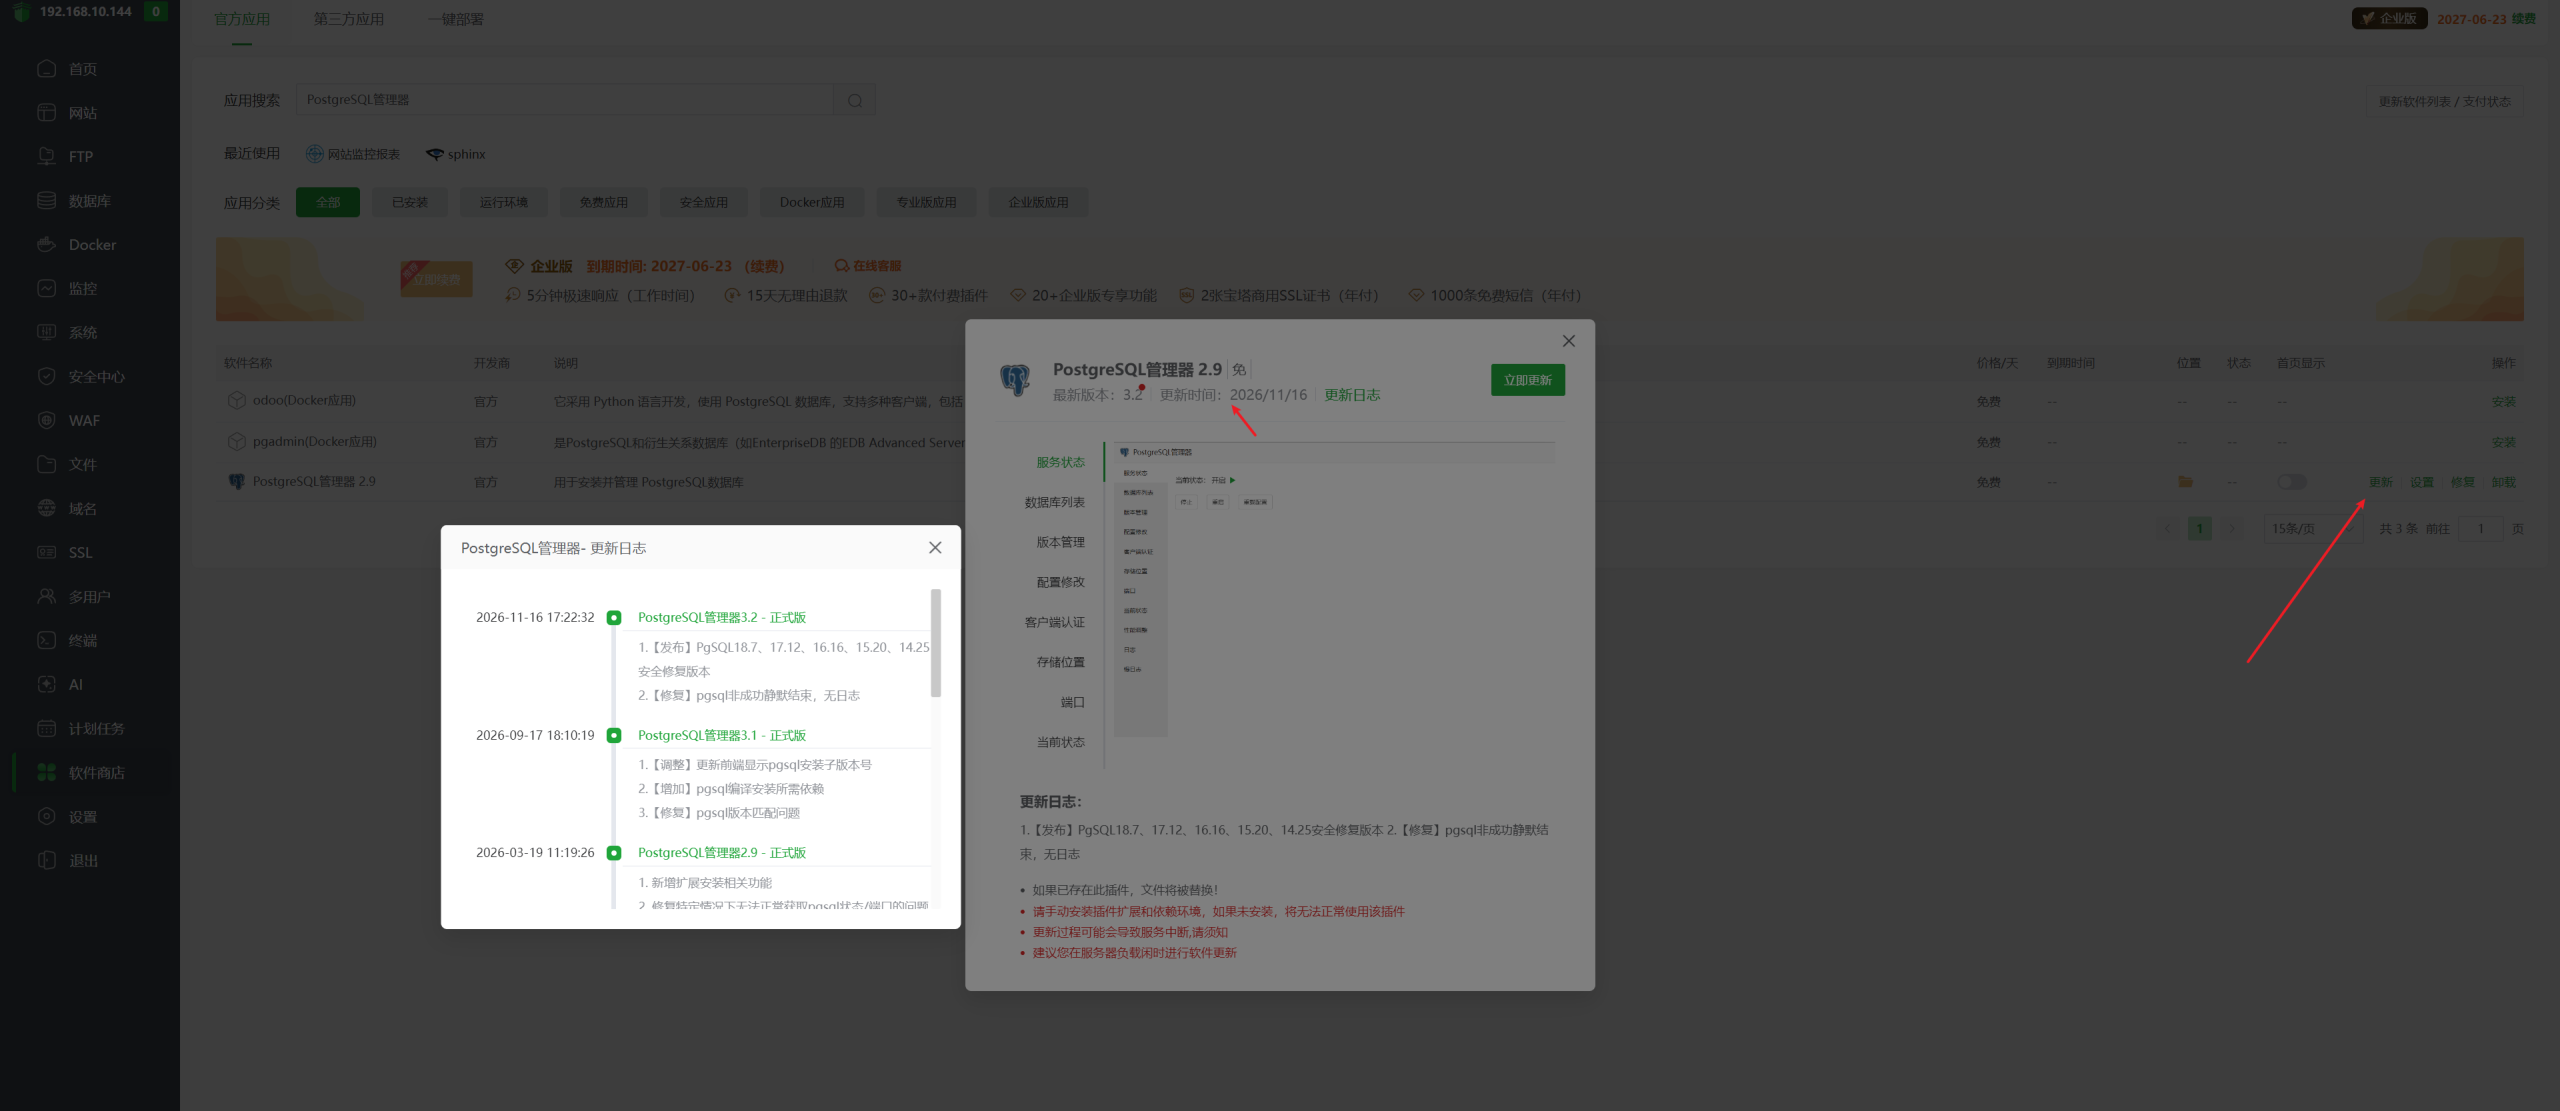
1. 登录宝塔面板后台,点击左侧菜单「软件商店」,在搜索框中键入 PostgreSQL;
2. 找到已安装的「PostgreSQL管理器」,点击右侧的「更新」。此时可查看更新日志,确认已包含 3.2 提供的底层安全修复版本说明:
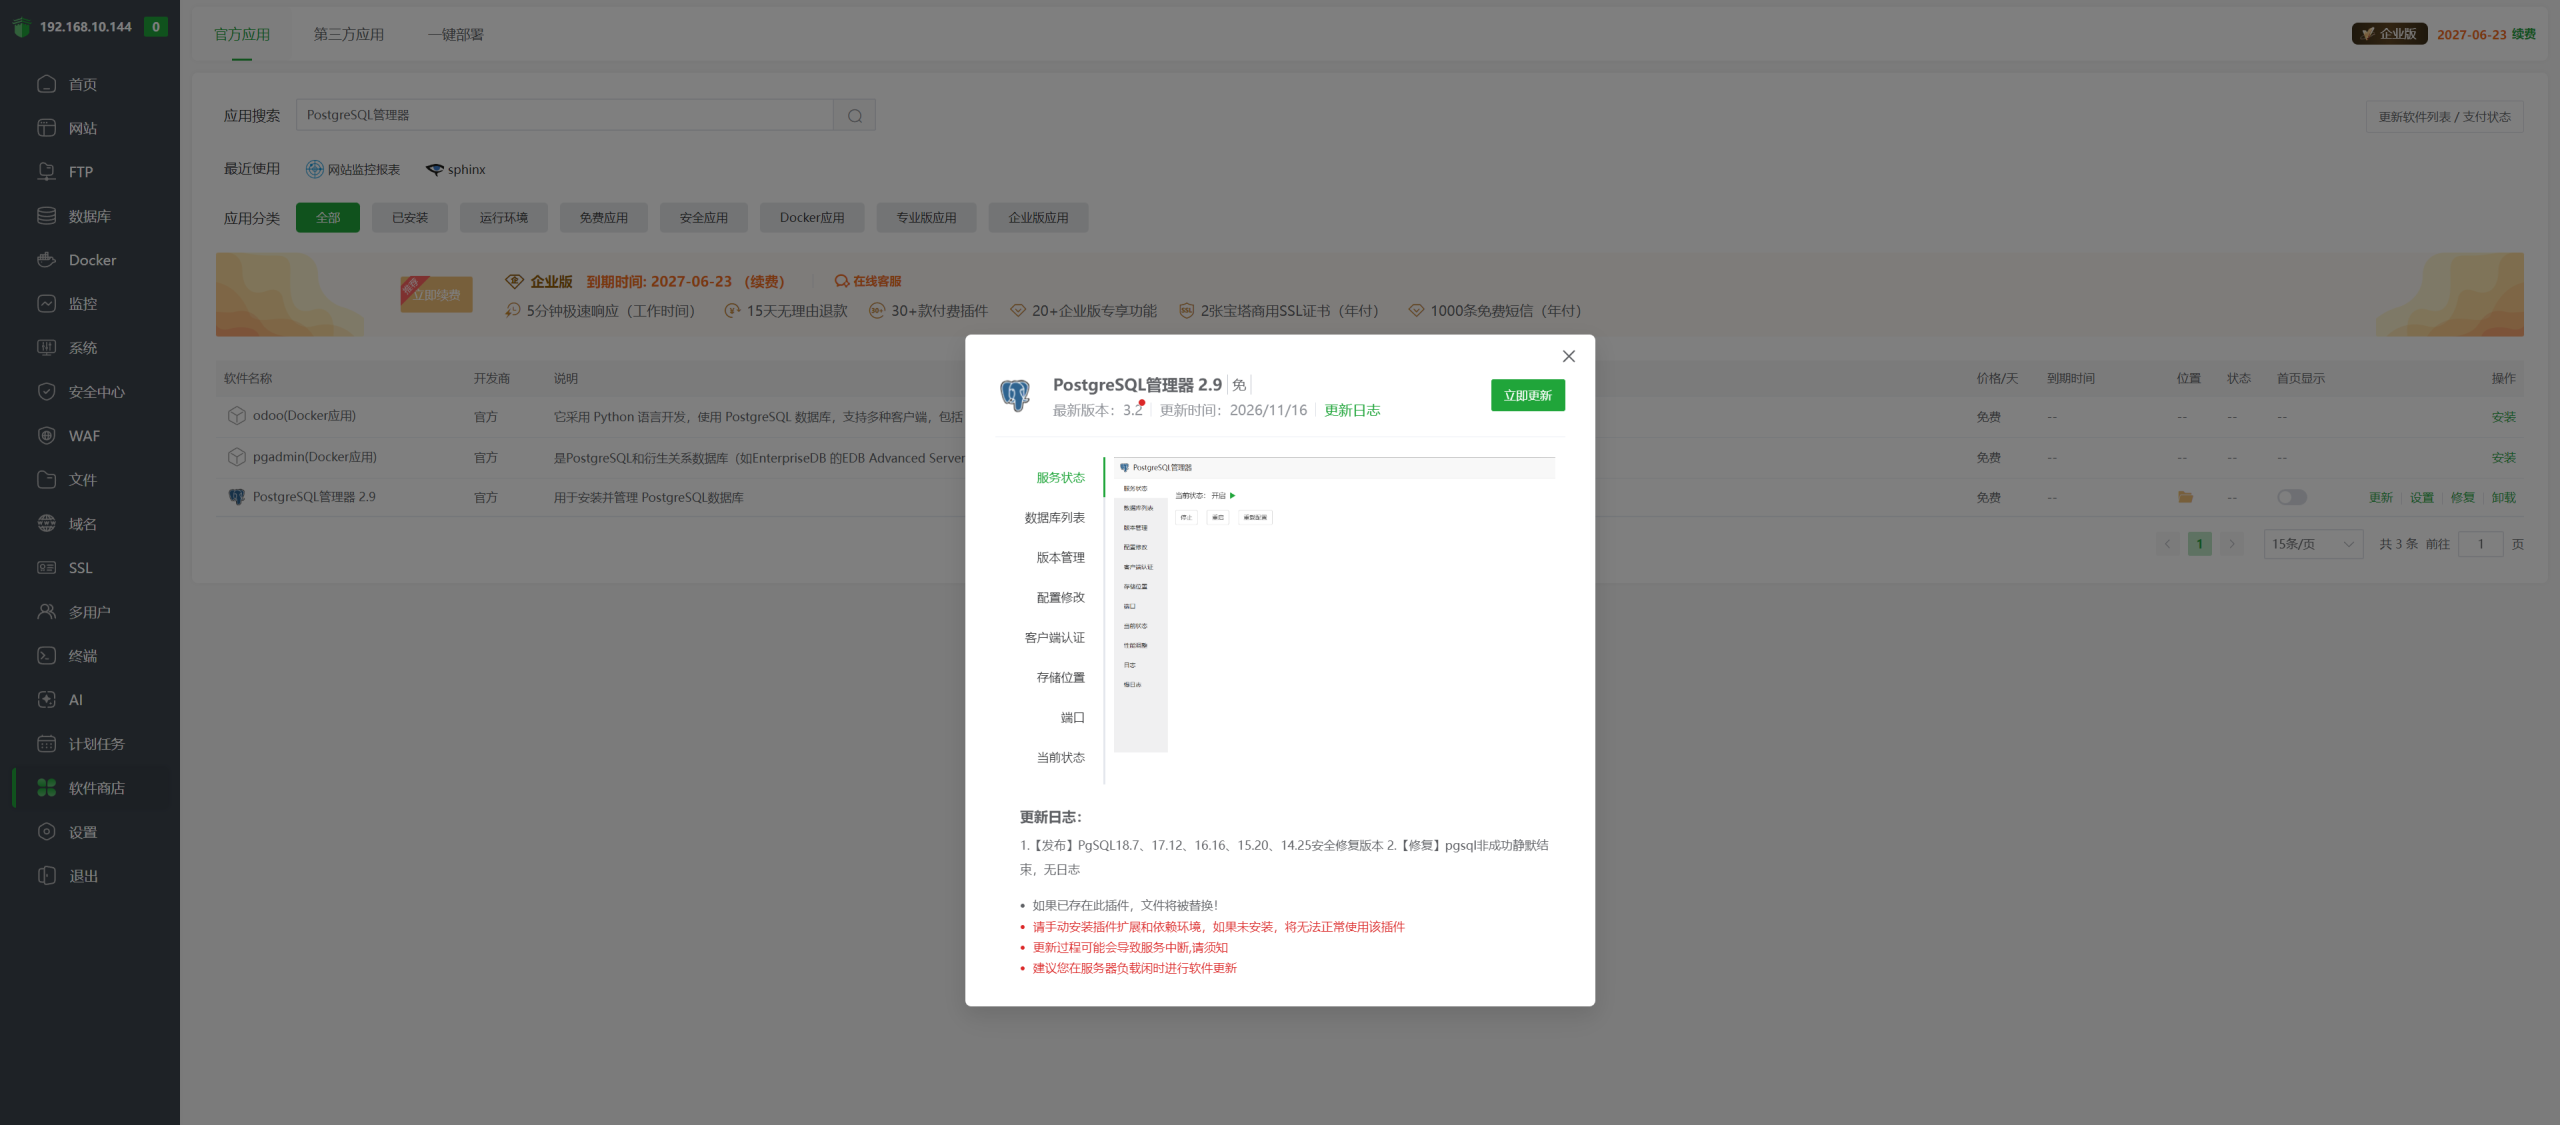
3. 在弹窗中点击「立即更新」,等待管理器前端与脚本逻辑更新完毕。
阶段二:进入管理器升级实际运行的 PgSQL 内核
1. 在宝塔「软件商店 -> 已安装」中,点击打开「PostgreSQL 管理器」的「设置」;
2. 切换至「版本管理」选项卡,在已部署的数据库版本列表中,将其一键升级至对照表中的修复版本(例如 17.x 升至 17.12,16.x 升至 16.16);
3. 升级脚本将自动拉取安全源码包并完成就地平滑覆盖,升级完成后确认状态指示灯保持运行。
阶段三:实测核对数据库实际运行版本
连接到目标数据库(可通过命令行 psql -U postgres 或客户端工具),执行标准系统函数查询:
-- 查询当前 PostgreSQL 实例实际运行内核版本
SHOW server_version;
确认终端返回的版本号与上述官方安全修复版本精确吻合(如输出 17.12、16.16 等),即代表内核补丁已真正生效闭环。
四、 生产环境升级后必看的重要维护事项
小版本升级(如 17.11 升至 17.12)虽然采用相同的数据磁盘存储格式、无需进行 pg_dump 数据全量导入导出,但鉴于本次修复触及多处系统底层与类型安全机制,官方特别提醒以下三项后续维护:
1. C 语言外部扩展(Extension)重新编译
若业务中使用了基于 C 语言开发的自定义扩展或特定第三方拓展,需要按上游发布指南重新执行编译与安装,部分扩展甚至需要微调类型检查逻辑,以确保与新内联函数的二进制接口(ABI)完全对齐。
2. 重建受影响的 GiST 索引(REINDEX)
本次修复排查了部分空间与文本搜索索引的操作符边界。官方建议对使用 pg_trgm 扩展的 gist_trgm_ops 索引进行在线重建:
-- 在生产高可用环境下建议使用 CONCURRENTLY 关键字并发无锁重建索引
REINDEX INDEX CONCURRENTLY index_name;
3. 增量备份基线(Full Backup)重置
因升级后部分内部系统文件及二进制特征发生变更,使用物理增量备份工具(如 pg_basebackup、pgBackRest 或 WAL-G)的团队,应在完成补丁升级后立即执行一次全新的全量基础备份(Full Backup),确保后续基于 WAL 的增量备份链条完整可靠。
- 原文出处:宝塔官方文档 – PostgreSQL 安全更新公告:修复 52 项安全漏洞
- PostgreSQL 官方版本发布公告:PostgreSQL 18.7, 17.12, 16.16, 15.20, 14.25 Released (postgresql.org)
- CVE-2026-6460 漏洞安全顾问白皮书:CVE-2026-6460 Vulnerability Details (postgresql.org)
- PostgreSQL 18.7 官方发布说明与后置维护事项:PostgreSQL 18.7 Release Notes