

导语:2026 年 11 月 18 日,Nginx 官方正式发布全系安全更新补丁,集中修复了 10 项安全漏洞。其中高危漏洞 CVE-2026-123007 和 CVE-2026-123633 涉及底层 HTTP/2 协议栈核心实现,可能导致 Nginx 工作进程崩溃进而引发全站拒绝服务(DoS),在特定利用条件下攻击者还可能以 Nginx 工作进程的系统权限执行任意代码。该漏洞影响跨度超过 11 年,波及 Nginx 1.9.5 至 1.30.6 的全系开源版本。目前宝塔面板已完成 Nginx 1.30.7(稳定版)与 1.31.9(主线版)的同步,建议所有暴露在公网并开启 HTTP/2 的站点管理员尽快排期升级。
一、 核心漏洞影响与威胁全景剖析
Nginx 作为全球市场占有率最高的反向代理与高性能 Web 服务器之一,其 HTTP/2 模块在各类高并发生产环境及微服务网关中被近乎 100% 普遍启用。本次披露的 CVE-2026-123007 最早可追溯至 2015 年 9 月发布的 Nginx 1.9.5 版本,其影响范围涵盖:
- Nginx 开源稳定版分支:
1.9.5至1.30.6; - Nginx 开源主线版分支:
1.31.0至1.31.8。
当反向代理服务器对外监听开启了 http2,未经身份验证的远程攻击者可通过构造恶意的 HTTP/2 流控数据帧,触发工作进程内存损坏或释放后使用(UAF)缺陷。除了引发工作进程频繁 Crash 导致网站大面积 502/连接中断外,在精细构造的内存布局下甚至可达成远程代码执行。
二、 宝塔面板官方同步安全修复版本
针对本次披露的漏洞,宝塔面板已完成补丁编译打包并同步至应用商店,供各站点按需升级:
| Nginx 分支类型 | 宝塔已同步安全修复版本 | 漏洞修复覆盖情况 | 推荐适用场景 |
|---|---|---|---|
| 稳定分支(Stable) | Nginx 1.30.7 |
修复适用于 1.30.x 的 9 项安全漏洞 | 生产业务服务器、企业级核心系统(首选) |
| 主线分支(Mainline) | Nginx 1.31.9 |
全量修复 10 项安全漏洞(含 1.31.x 独有缺陷) | 追求 HTTP/3、最新特性测试的前沿集群 |
注:CVE-2026-120993(PROXY Protocol v2 空指针解引用)仅波及 1.31.4 至 1.31.8,1.30.x 稳定分支天然不受该项漏洞影响。
三、 宝塔面板一键升级实战(完整图文指南)
在宝塔 Linux 面板中,站长可直接在后台完成 Nginx 版本平滑升级,无需重启整机。因编译与进程重载期间可能会有极短暂的连接重连,建议尽量在业务低谷期操作。
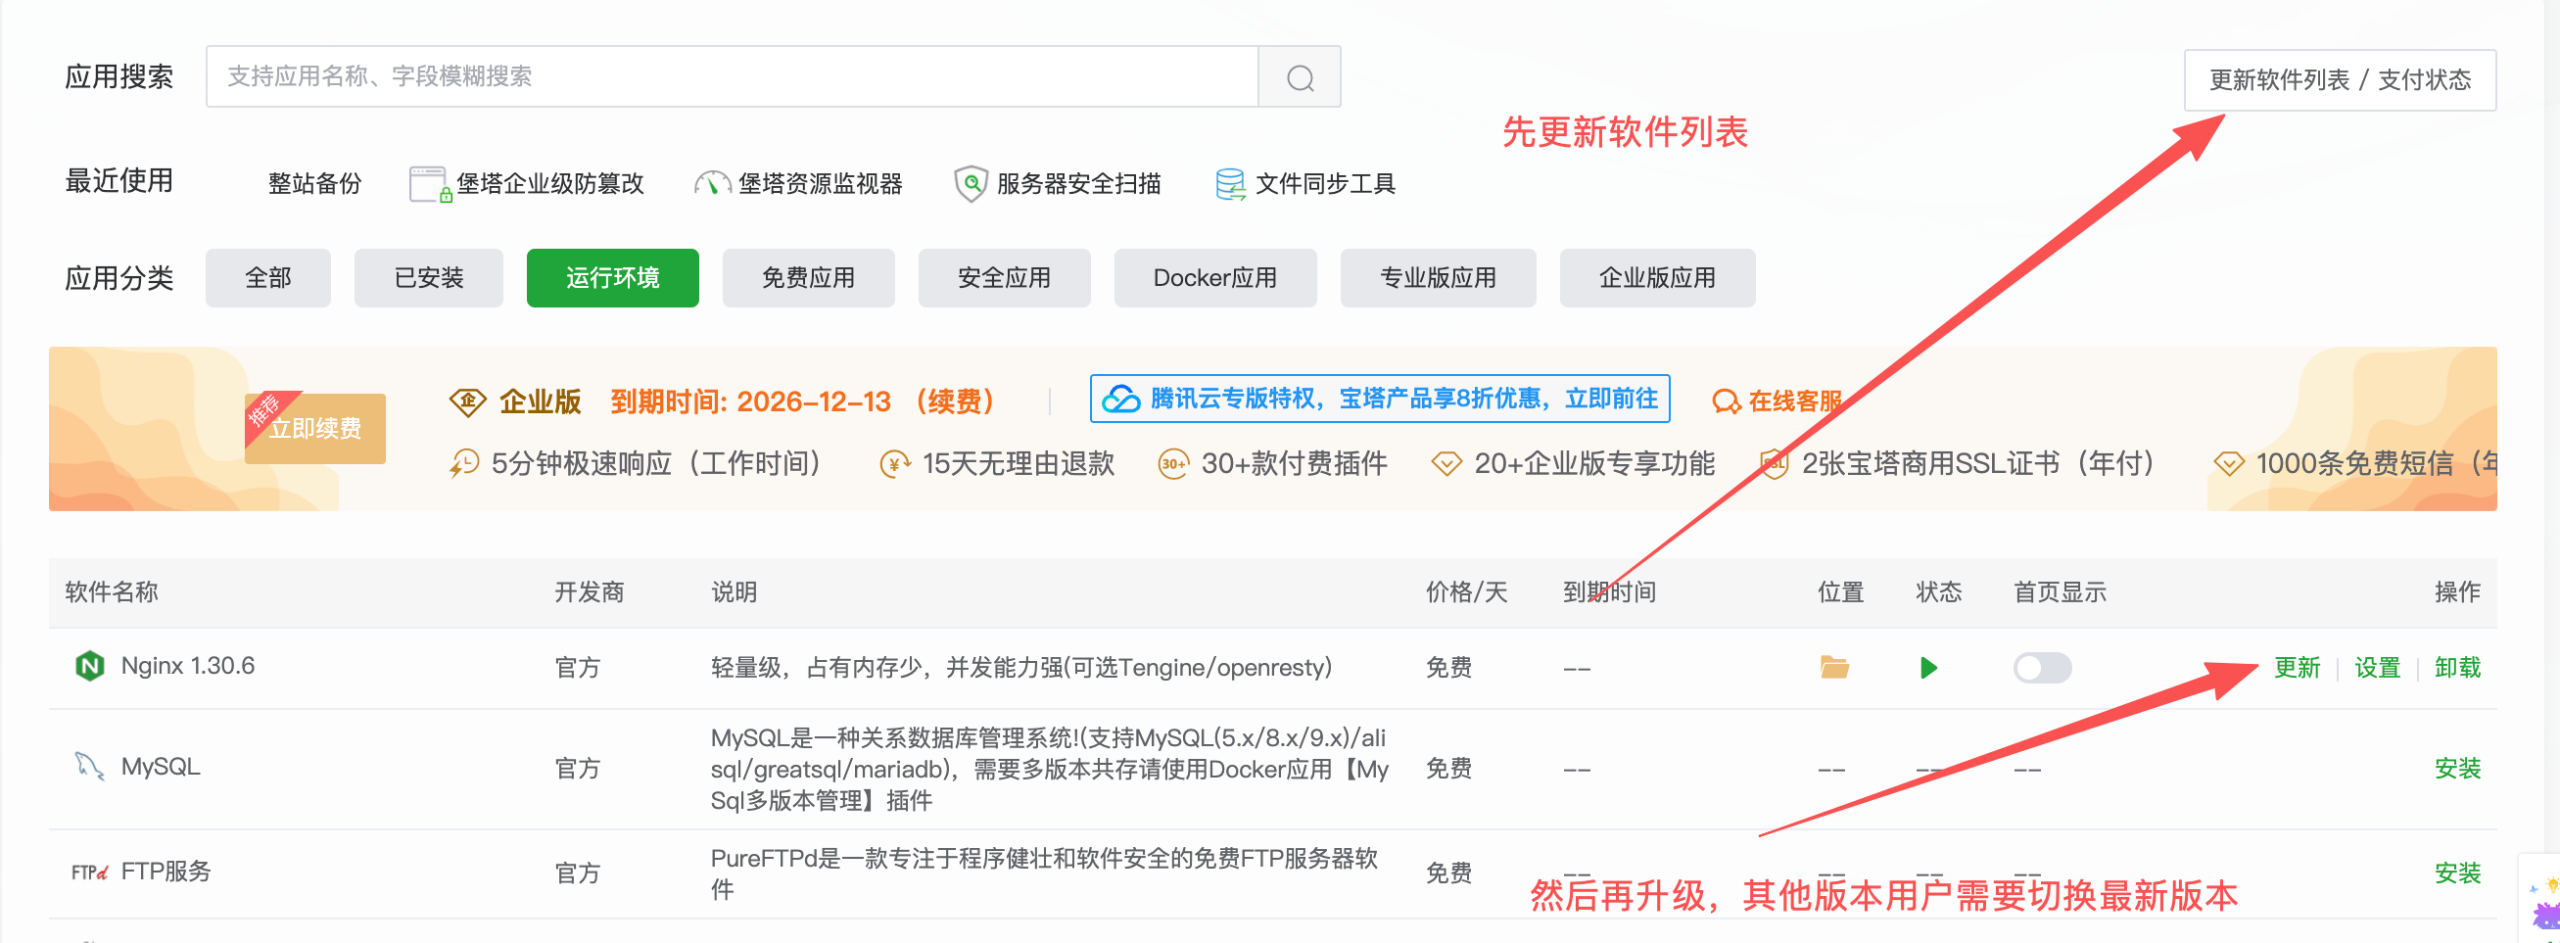
第 1 步:刷新软件列表获取最新补丁包
登录宝塔 Linux 面板,在左侧导航进入「软件商店」(或「应用商店」),切换至「官方应用」视图。点击页面右上角的「更新软件列表 / 支付状态」绿色文字按钮,等待系统从云端拉取最新的软件源版本清单。
第 2 步:升级 Nginx 至安全修复版本
在已安装列表中找到当前运行的 Nginx,点击其右侧的「更新」按钮,或进入 Nginx 管理窗口查看当前与最新版本:
- 使用 1.30.x 稳定分支 的用户:确认目标版本显示为 1.30.7,点击「立即更新」;
- 使用 1.31.x 主线分支 的用户:确认目标版本显示为 1.31.9,点击「立即更新」。
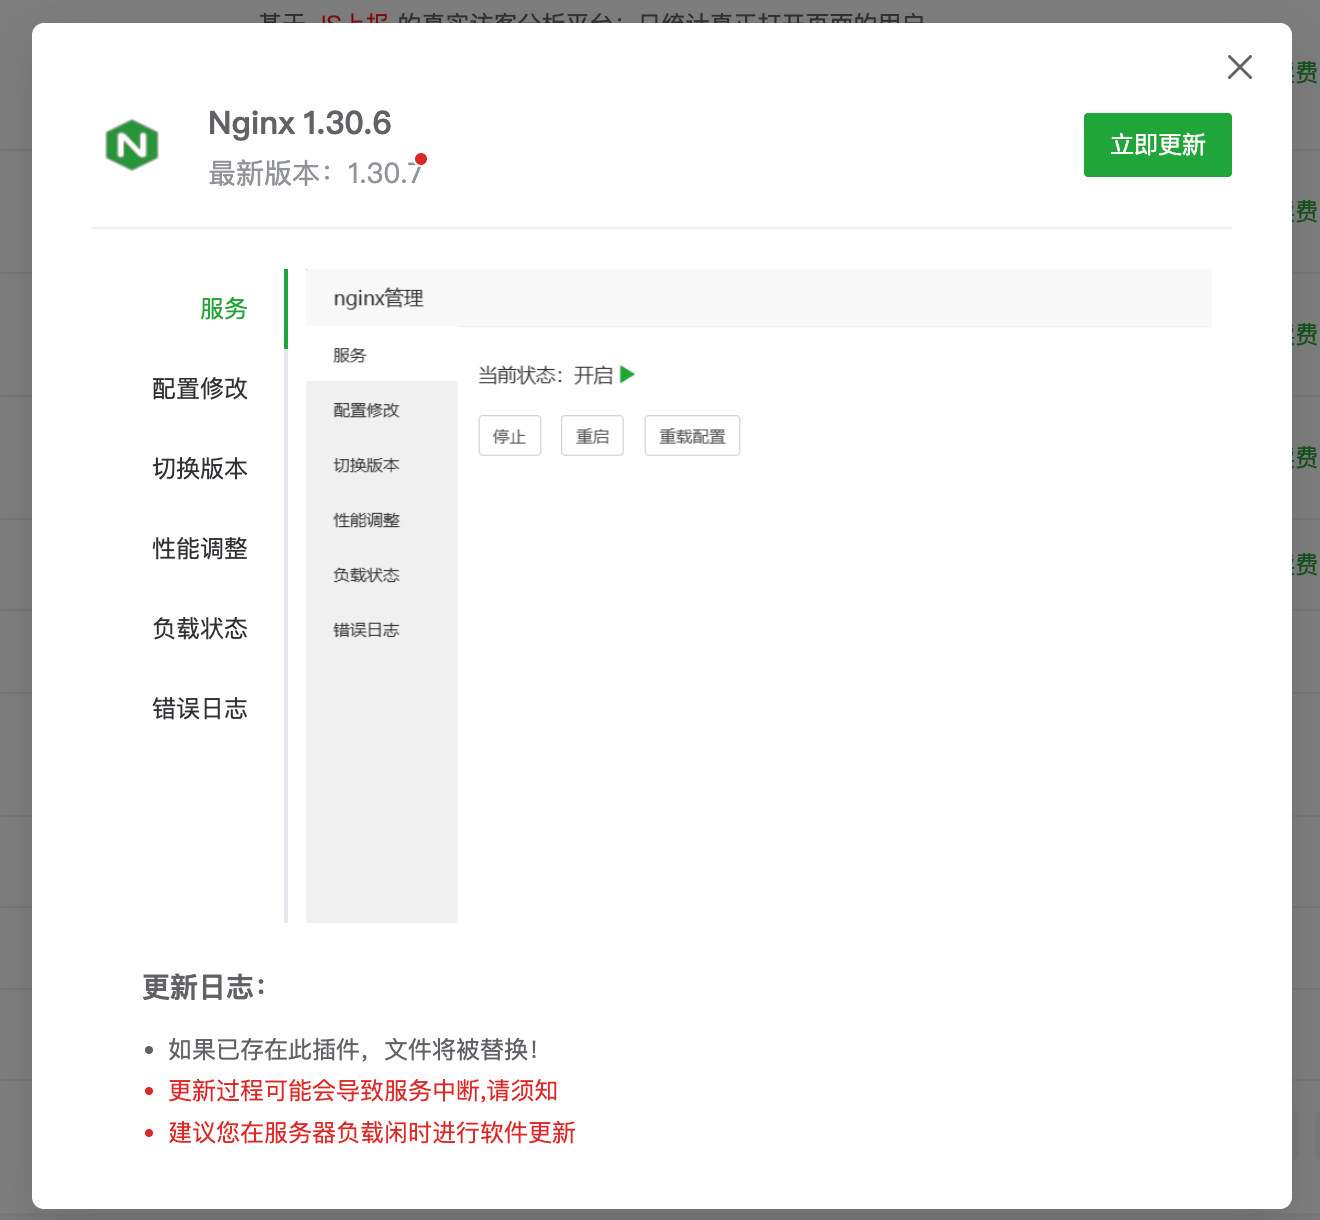
如果您的 Nginx 在更新弹窗中未直接提示小版本递增,而需要通过「设置 -> 切换版本」方式进行大版本迁移,请注意:宝塔切换版本流程可能会重新生成默认配置并清空 /www/server/nginx/conf/ 目录!
若您此前手动调整过主配置文件、包含过第三方伪静态规则、自定义防盗链或额外模块,请在点击切换前,登录 SSH 终端执行备份命令:
# 完整备份 Nginx 所有配置与站点 vhost 规则
cp -ra /www/server/nginx/conf /www/server/nginx/conf_backup_$(date +%Y%m%d)
第 3 步:服务状态检查与全链路校验
补丁更新执行完毕后,按以下清单进行收尾核验:
- 运行状态:在面板首页或软件商店确认 Nginx 服务运行正常(无假死或端口占用异常);
- 版本验证:通过终端执行
nginx -V,核验输出的编译器版本是否已为1.30.7或1.31.9; - 网络与证书校验:在浏览器中打开主要业务站点,测试 HTTP 到 HTTPS 301 强制跳转、TLS 证书有效性及 HTTP/2 协议协商状态;
- 反向代理与静态资源:测试跨域 OPTIONS 预检请求、静态资源 gzip/brotli 压缩以及后端 FastCGI/Node/Java 上游代理是否畅通。
四、 本次官方修复的 10 项 CVE 漏洞完整清单
| CVE 编号 | 受波及组件 / 漏洞类型 | 潜在利用危害与安全评估 |
|---|---|---|
| CVE-2026-123007 | HTTP/2 流量控制机制 | 流控处理异常引发内存损坏,可能导致工作进程崩溃或远程代码执行 |
| CVE-2026-123633 | HTTP/2 协议解析模块 | 释放后使用(UAF),可导致工作进程崩溃中断连接 |
| CVE-2026-121810 | HTTP/3 (QUIC) 传输模块 | 释放后使用(UAF),影响启用了实验性 HTTP/3 支持的集群 |
| CVE-2026-123634 | 内置 DNS Resolver 解析器 | 释放后使用(UAF),在动态解析上游域名场景下带来崩溃风险 |
| CVE-2026-113425 | Mail Proxy 邮件代理模块 | 释放后使用(UAF),影响配置为邮件反向代理的特殊架构 |
| CVE-2026-118899 | TLS 1.3 握手与请求读取 | 读取特定请求体边界时陷入死循环,引发单个 Worker CPU 100% 耗尽 |
| CVE-2026-125283 | alias 伪指令与 try_files 组合 |
路径重定向缓冲区溢出,在特定配置下导致越界内存读写 |
| CVE-2026-120967 | Stream 四层流代理模块 | SNI 客户端双向证书(mTLS)校验绕过,破坏零信任网络鉴权 |
| CVE-2026-120993 | PROXY Protocol v2 报头解析 | 空指针解引用导致进程崩溃(仅影响 1.31.4 ~ 1.31.8 主线版) |
| CVE-2026-123640 | Stream ssl_preread 预读模块 |
未完备校验输入边界,可能被用于构造畸形客户端握手引发异常 |
- 原文出处:宝塔官方文档 – Nginx 多项安全漏洞修复通知,请尽快升级
- Nginx 官方安全公告汇总:nginx.org Security Advisories (Official)
- Nginx 官方主线版更新日志:nginx.org CHANGES (Mainline Branch)
- Nginx 1.30 官方稳定分支更新日志:nginx.org CHANGES-1.30 (Stable Branch)